
Avrupa Birliği 2 Dakikada Hacklendi!
Avrupa Birliği'nin yeni yaş doğrulama uygulaması 2 dakikada hacklendi. Uzmanlar kritik güvenlik açıkları konusunda uyarıyor.
Avrupa Komisyonu tarafından 14 Nisan 2026 tarihinde kullanıma sunulan Dijital Yaş Doğrulama Uygulaması büyük bir güvenlik skandalıyla gündeme geldi. Reşit olmayanları zararlı içeriklerden korumak amacıyla geliştirilen bu uygulama, yayınlanmasından kısa bir süre sonra siber güvenlik uzmanları tarafından hedef alındı.
Birleşik Krallık merkezli güvenlik danışmanı Paul Moore, sistemin kimlik doğrulama mekanizmasını iki dakikadan kısa bir sürede aşmayı başardığını duyurdu. Yapılan incelemeler, uygulamanın temel mimarisinde ciddi tasarım hataları ve güvenlik açıkları bulunduğunu ortaya koydu.
Uygulamanın Güvenlik Açıkları ve Teknik Detaylar
Uzmanlar, bu durumun sadece basit bir hata olmadığını, tüm sistemin güvenilirliğini tehdit eden bir başarısızlık olduğunu vurguluyor. Şu anda Fransa, İspanya ve Danimarka dahil olmak üzere altı Avrupa Birliği üye ülkesinde pilot aşamasında olan uygulama büyük bir risk taşıyor.
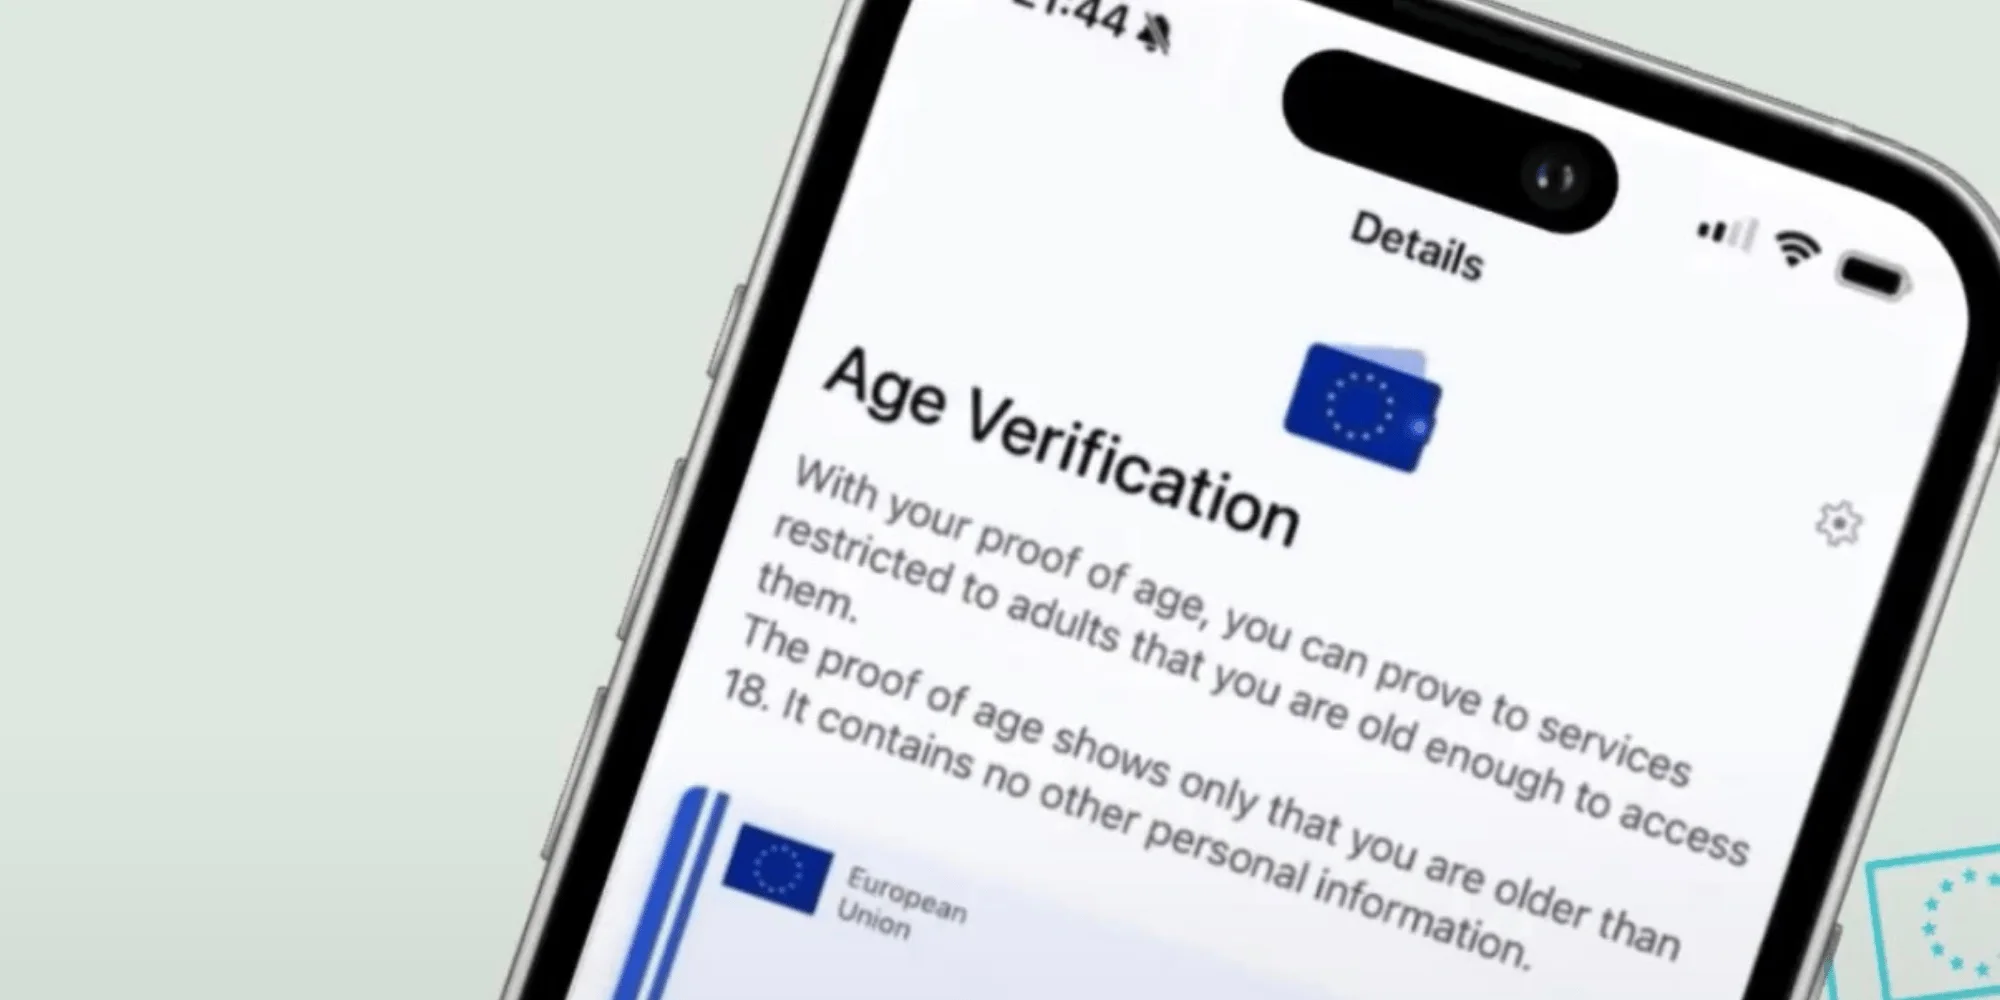
Avrupa Komisyonu ise 17 Nisan 2026 itibarıyla henüz resmi bir yama yayınlamadı veya konuyla ilgili bir açıklama yapmadı.
Araştırmacılar, uygulamanın kullanıcı tarafından oluşturulan PIN kodunu cihazdaki yerel bir yapılandırma dosyasında şifreli olarak sakladığını ancak bu şifrelemenin kolayca düzenlenebildiğini tespit etti. Fiziksel erişime sahip bir saldırgan, shared_prefs dosyasındaki PinEnc ve PinIV değerlerini silerek uygulamayı yeni bir PIN ile tekrar başlatabiliyor.
Bu yöntemle saldırganlar, orijinal kimlik bilgilerini kendi belirledikleri yeni şifre altında geçerli kılarak herhangi bir uyarı tetiklemeden kimlik hırsızlığı gerçekleştirebiliyor. Sistemin kimlik kasası ile PIN kodu arasında kriptografik bir bağ bulunmaması, bu sızma işlemini oldukça kolaylaştırıyor.
Hacking the #EU #AgeVerification app in under 2 minutes.
During setup, the app asks you to create a PIN. After entry, the app *encrypts* it and saves it in the shared_prefs directory.
1. It shouldn’t be encrypted at all – that’s a really poor design.
2. It’s not… https://t.co/z39qBdclC2 pic.twitter.com/FGRvWtWzaZ— Paul Moore – Security Consultant (@Paul_Reviews) April 16, 2026
Güvenlik açıkları sadece PIN koduyla sınırlı kalmayıp, aynı dosya içindeki kaba kuvvet (brute-force) korumasının da devre dışı bırakılabildiği anlaşıldı. Saldırganlar, deneme sayısını tutan sayacı sıfırlayarak sınırsız sayıda şifre denemesi yapma imkanına sahip oluyor.
Ayrıca, biyometrik doğrulamayı kontrol eden UseBiometricAuth adlı bayrak değerinin değiştirilmesiyle parmak izi veya yüz tanıma adımları tamamen atlanabiliyor. Bu durum, uygulamanın sunduğu tüm güvenlik katmanlarının tek bir dosya düzenlemesiyle geçersiz kılınabildiğini gösteriyor.
Mart 2026’da keşfedilen bir başka hata ise sistemin pasaport doğrulamasının cihaz üzerinde gerçekten yapılıp yapılmadığını kontrol edemediğini ortaya koymuştu. Paul Moore, Avrupa Komisyonu Başkanı Ursula von der Leyen‘e seslenerek bu ürünün büyük bir veri ihlaline yol açabileceği konusunda uyarıda bulundu.
Avrupa Dijital Kimlik Cüzdanı ekosistemi için bir prototip niteliği taşıyan bu uygulamanın geleceği, yaşanan bu ciddi güvenlik zafiyetleri nedeniyle tartışma konusu oldu. Sizce dijital kimlik uygulamaları kişisel verilerimizi korumak için yeterince güvenli mi?
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Forumda konuşulanlar
Yorumlar (1)
Hayır. Her yeni uygulama daha büyük bir sistem açığı demek.