

Otomobil markalarında güvenlik açığı
İki otomobil markasının sunucusuna admin:admin bilgisiyle girildi. Araştırmacılar kilidi açıp motoru çalıştırdı; açıklar iki saatte kapandı.

- Güvenlik araştırmacıları iki otomobil markasının sunucusuna admin:admin bilgileriyle girmeyi başardı.
- Bu erişimle müşteri hesaplarının e-posta ve şifresini değiştirip araçların kilidini açabildiler.
- Markaların adı şirketlerin isteğiyle açıklanmadı, açık kapatıldı.
Güvenlik araştırmacıları iki otomobil markasının sunucusuna admin:admin kullanıcı adı ve şifresiyle girmeyi başardı. Çünkü bu erişim, müşteri hesaplarını değiştirme yetkisi veriyordu. Üstelik araç sahibi olan sürücüler hesaplarının ele geçirildiğini hemen anlayamıyordu.
Açığı Sam Curry ve Shubham Shah buldu. Sorun, iki üreticinin mobil uygulamalarındaki müşteri giriş sistemini etkiliyordu. Araştırmanın ayrıntıları 7 Kasım'da yayımlandı. Ancak şirketlerin talebi üzerine markaların isimleri açıklanmadı.
Sunucuya admin:admin ile girdiler
İki üretici de uygulamalardaki kullanıcı girişleri için ForgeRock adlı kimlik yönetimi platformunu kullanıyordu. Öte yandan araştırmacılar müşteri kayıtlarının tutulduğu yönetim altyapısına ulaşmaya çalışırken Apache Felix adlı bir yönetim konsolu buldu.
Konsol, internetten doğrudan erişimi engelleyen bir güvenlik duvarının arkasındaydı. Fakat araştırmacılar özel hazırladıkları internet adresleriyle bu duvarı aştı. Ardından karşılarına çıkan giriş ekranında varsayılan bilgileri denediler. Nitekim her iki markanın sunucusunda da kullanıcı adı ve şifre "admin" idi.
Bu erişimle sunucuda kendi kodlarını çalıştırabildiler. Bunun yanı sıra müşteri kayıtlarının yönetildiği sisteme de ulaştılar. Böylece istedikleri müşterinin e-posta adresini ve şifresini değiştirebilecek yetkiye kavuştular.
Kilit açıldı, motor çalıştı
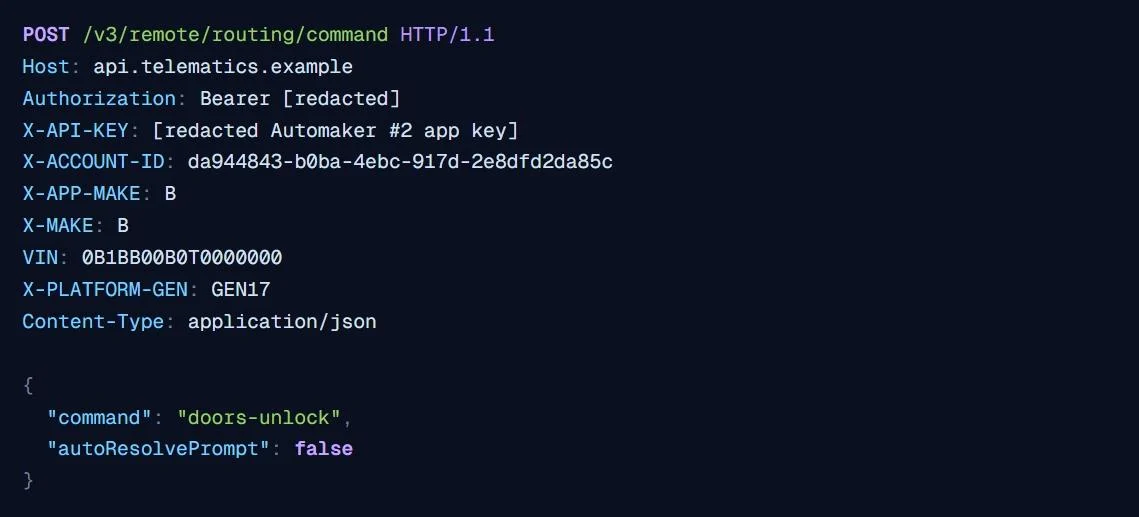
İlk olarak araştırmacılar bir test hesabının e-posta adresini kendi kontrollerindeki bir adresle değiştirdi ve yeni şifre belirledi. Ardından aracın mobil uygulamasına normal kullanıcı gibi girdi. Altı haneli doğrulama kodu doğrudan kendilerine ulaştı.
Aynı zamanda hesap üzerinden aracın şasi numarasına, modeline ve abonelik bilgilerine baktılar. Test otomobilinin kapılarını uzaktan açıp motorunu çalıştırdılar, sonra motoru durdurup kapıları yeniden kilitlediler. Hesabın e-posta adresi ve parolası değişti. Yine de mevcut uygulama oturumu kapanmıyordu. Dolayısıyla gerçek sahip uygulamayı kullanmaya devam edebiliyordu.
Tam saldırı zinciri ABD'deki hesaplar ve araçlar üzerinde denendi. Diğer taraftan Shubham Shah, aynı markaların Avustralya sistemlerinde farklı bir açık da buldu. Burada mobil uygulamanın kodlarına gömülü yönetici giriş bilgileri kullanılabiliyordu. Bununla birlikte, iki araştırmacının sonuçlarına göre ABD, Kanada ve Avustralya'daki araçlara uzaktan kilit açma ve motor çalıştırma komutları gönderilebiliyordu.
Açıklar iki saatte kapandı
Araştırmacılara göre iki şirket de bildirimden yaklaşık iki saat sonra sorunları giderdi ve açıkta kalan giriş bilgilerini değiştirdi. Bu nedenle kullanıcıların telefonlarına ya da araçlarına güncelleme yüklemesi gerekmiyor. Zira sorun otomobillerde değil, üreticilerin sunucu yapılandırmasındaydı.
Araştırmacılar daha önce Subaru'nun Starlink sisteminde de kritik bir açık bulmuştu. Araç sahiplerinin bazı kişisel bilgilerini bilen biri otomobilin kilidini açabiliyor, motoru çalıştırabiliyor, hatta bir yıllık konum geçmişine erişebiliyordu. Subaru, bildirimden bir gün sonra sorunu kapattı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Sen olsan araç uygulamanı kullanırken hesabının güvenliğini nasıl kontrol ederdin, hangi adımları atardın?
Yorumlar
İlk yorumu siz yazın.