PHP’de Dev Açık! PHP2Shell açığı nedir? PHP2Shell açığından nasıl korunursunuz? (Video)
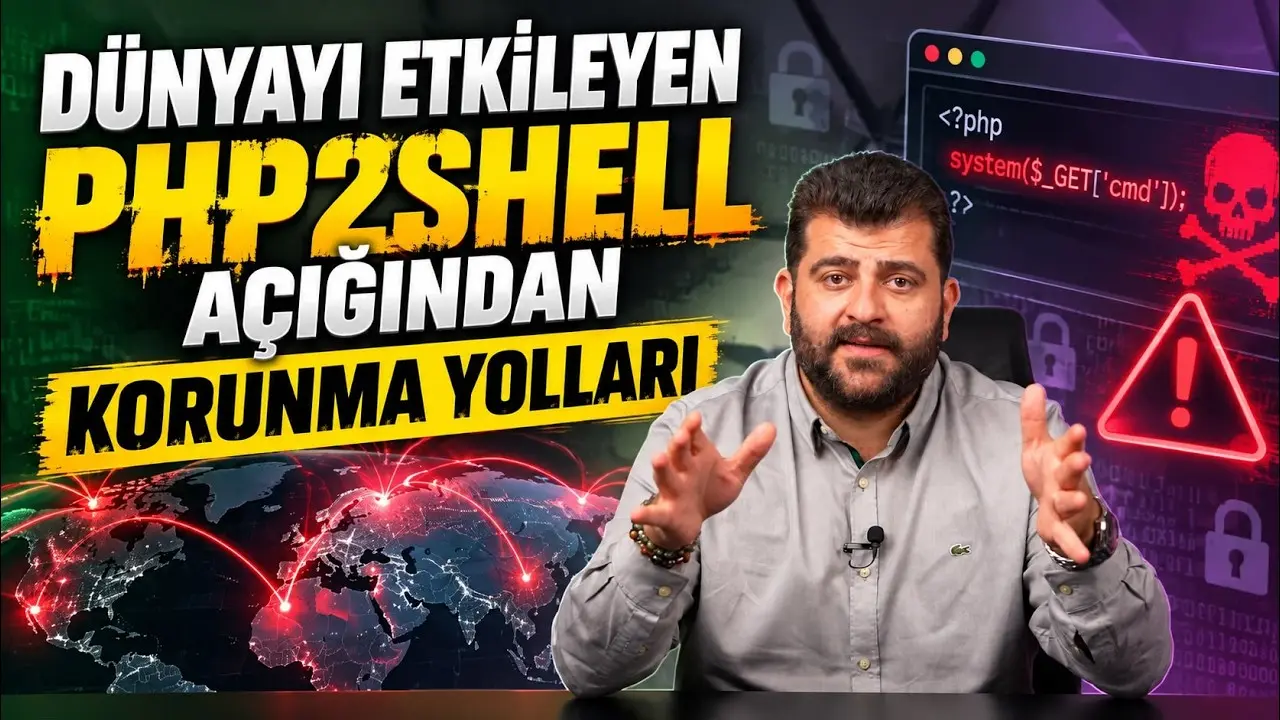
İnternet dünyasının bel kemiği sayılan PHP altyapısında çok kritik iki güvenlik açığı tespit edildi.
Güvenlik dünyasında PHP2Shell olarak adlandırılan bu açıklar o kadar ciddi ki, Türkiye’de Siber Güvenlik Başkanlığı dâhil olmak üzere dünya genelinde Almanya, Fransa, Hollanda gibi birçok ülkenin kamu kurumları ve güvenlik otoriteleri peş peşe uyarılar yayınladı. Hatta bazı ülkeler sistemler güncellenene kadar bazı kamu sitelerini önlem amacıyla geçici olarak erişime kapattı.
Detaylara geçmeden önce bilmeyenler için kısa bir özet geçelim:
PHP nedir?
PHP, bugün girdiğiniz web sitelerinin, e-ticaret platformlarının, WordPress altyapılı blokların ve müşteri panellerinin arkasında çalışan, yani sitelerin motorunu oluşturan bir programlama dilidir.
İnternetteki sitelerin yaklaşık %70-80’i arka planda PHP kullanır. Yani siz bir sitede ‘Giriş Yap’ butonuna bastığınızda, sepete ürün eklediğinizde arka planda o işi halleden güç PHP’dir.
İşte tam da bu devasa altyapıda çok kritik iki güvenlik açığı tespit edildi.
Peki bu açık ne anlama geliyor ve en önemlisi sistemlerinizi korumak için ne yapmanız lazım? Hızlıca bakalım.
PHP2Shell Açığı Nedir?
Olayın ciddiyetini şöyle özetleyelim: Bu açık, saldırganların herhangi bir kullanıcı adı veya şifreye ihtiyaç duymadan, dışarıdan gönderecekleri tek bir istekle web sunucunuzda yetkisiz kod çalıştırmasına imkân tanıyor.
Normalde bir sunucuya sızmak için kullanıcı adı, şifre kırmak ya da admin paneline girmek gerekir değil mi? PHP2Shell açığında buna gerek kalmıyor. Saldırgan sanki sitenizde sıradan bir sayfayı geziyormuş gibi bir istek gönderiyor, ancak PHP bu isteği işlerken bellekte bir sızıntı ve kod çalıştırma açığı meydana geliyor.
Dahası var: Araştırmacılar, bu açık sayesinde sunucu belleğinde (yani RAM’de) duran diğer kullanıcılara ait oturum bilgilerinin, çerezlerin (cookies) ve hatta şifrelerin sızdırılabileceğini ortaya koydu. Bu ne demek? Siz bir e-ticaret sitesinden alışveriş yaparken, sunucudaki bu açık yüzünden sizin oturum bilginiz veya kredi kartı işlem adımlarınız saldırganların eline geçebilir.
En kritik nokta ise şu: Bu açığa yönelik istismar girişimleri, resmi güvenlik yamaları yayınlanmadan önce başladı.
Yani güvenlik literatüründeki adıyla bu bir ‘Zero-Day’ (Sıfırıncı Gün) atağı olarak başladı. ‘Biz küçük bir şirketiz, kişisel blog sitem var, bizi kim ne yapsın’ deme şansınız kesinlikle yok.
Çünkü korsanlar tek tek siteleri seçmiyor; otomatik bot yazılımları internetteki tüm IP adreslerini ve PHP çalıştıran sunucuları 7/24 tarıyor.
WordPress ve paylaşımlı host kullanıcıları neler yapmalı?
Burada çok önemli bir parantez açmak gerekiyor. KOBİ’ler, e-ticaret yapanlar veya sadece WordPress/Joomla site işletenler var. Ya da bireysel olarak kendi sitelerini WordPress üzerinden yapan pek çok bireysel kullanıcı var.
Ben sunucu yönetmiyorum, cPanel/Plesk kullanıyorum, ben ne yapacağım?’ diyebilirsiniz.
Eğer cPanel, DirectAdmin veya paylaşımlı hosting (Shared Hosting) kullanıyorsanız:
- Hosting firmanızın destek paneline hemen bir bilet (ticket) açın.
- PHP sürümlerinin patches (yamalanmış) versiyonlara güncellenip güncellenmediğini sorun.
- cPanel içerisindeki ‘Select PHP Version’ kısmından sitenizin kullandığı PHP sürümünü kontrol edin. Eski ve desteği bitmiş bir PHP sürümü (örneğin PHP 7.4 veya 5.6) kullanıyorsanız, sitenizi acilen desteklenen PHP 8.2+ sürümlerine uyumlu hale getirip sürüm yükseltin.
Sistemlerinizi Korumak İçin Almanız Gereken 5 Acil Önlem
Gelelim kendi sunucusunu yöneten Sysadmin’ler, DevOps uzmanları ve yazılımcılar için alınması gereken 5 kritik adıma
-
PHP Envanterinizi Çıkarın
Sadece ana web sitenizi değil; müşteri portallarını, iç yazılımları, test/staging ortamlarını ve hatta cihazların web tabanlı yönetim panellerini kontrol edin. PaaS veya Paylaşımlı Hosting kullanıyorsanız, servis sağlayıcınızla hemen iletişime geçip durumlarını sorun.
-
Sürümleri Hemen Güncelleyin ve Servisi Yeniden Başlatın
PHP tarafı güvenlik güncellemelerini yayınladı.
Mevcut PHP sürümünüze uygun olan 8.5.12, 8.4.27, 8.3.36 veya 8.2.35 sürümlerinden birine derhal geçin.
⚠️ Çok önemli bir detay: Güncellemeyi yaptıktan sonra PHP servisini (php-fpm veya apache/nginx) mutlaka yeniden başlatın.
Aksi halde sunucu bellekteki eski ve açık barındıran kodu çalıştırmaya devam eder. Desteklenmeyen eski bir PHP sürümü kullanıyorsanız, geçici çözümlerle uğraşmayıp sürüm yükseltin.
-
Güncellenemeyen Sistemlere Erişimi Kısıtlayın
Eğer bir sistemi hemen güncelleyemiyorsanız; admin panellerine ve kritik PHP servislerine erişimi güvenlik duvarı (Firewall) üzerinden sadece kendi IP’lerinize sınırlandırın.
Yurt dışı trafiğine ihtiyacınız yoksa geçici olarak kapatın ya da yamalayana kadar ilgili servisi erişime kapatmayı değerlendirin.
-
İhlal İzlerini (Logları) Kontrol Edin
Dedik ya, açıklar duyurulmadan önce saldırılar başladı. Bu yüzden ‘yama yaptık, bitti’ diyemeyiz. Sunucularınızda olağan dışı yeni oluşturulmuş kullanıcılar, beklenmeyen dosyalar, garip ağ bağlantıları ve web sunucu loglarında şüpheli istekler var mı kontrol edin. Bir anormallik sezerseniz sistemi ağdan izole edin.
-
Otomatik Yama ve Tehdit Algılama (EDR) Kullanın
Onlarca sunucuyu elle takip etmek imkânsızdır. Sistemlerinizde güncel olmayan paketleri otomatik tespit eden merkezi yama yönetim araçları ve sunucudaki anormallikleri izleyen EDR (Endpoint Detection and Response) çözümleri kullanın.”
Özetle arkadaşlar, bu tarz altyapı açıklarında zamanla yarışılır. Sunucularınızı ve PHP sürümlerinizi bugün mutlaka denetleyin. Tabii şu hataları da yapmayın!
SIK YAPILAN 3 BÜYÜK HATA
Sisteminizi korumaya çalışırken yapılan 3 kritik hatayı da hatırlatmak istiyorum.
- Yedek Almadan Güncellemek: PHP sürümünü güncellerken kodlarınızın kullandığı bazı fonksiyonlar deprecated (kullanımdan kaldırılmış) olabilir ve siteniz patlayabilir. Güncellemeden önce mutlaka tam yedek (backup) alın.
- ‘Sadece WAF (Web Application Firewall) Var’ Deyip Güncellememek: WAF kuralları saldırıları yavaşlatır ama %100 engellemez. WAF arkasına sığınmayın, asıl yamayı uygulayın.
- Geçici Çözümleri Kalıcı Sanmak: .htaccess veya Nginx konfigürasyonuyla yapılan engellemeler geçicidir; kalıcı çözüm PHP sürümünü güncellemektir.”
“Özetle arkadaşlar, siber güvenlikte en kritik kural şudur: Yama yayınlandığı an, saldırganlar için geri sayım başlar. Çünkü artık açığın nerede olduğunu herkes biliyor. Sunucularınızı ve PHP sürümlerinizi bugün, hatta bu videoyu izledikten hemen sonra denetleyin.
Yorumunuz gönderildi,
onaylandıktan sonra yayımlanacak.