
Gmail’den hacklenebilirsiniz: Mavi tiklere güvenmeyin!
Gmail'in yeni sunduğu mavi onay işareti özelliği kötü amaçlarla kullanılmaya başlandı. Peki ya hackerlar bu özelliği nasıl kullanıyor?
Gmail şu anda dünyanın en popüler ve en çok güvenilen e-posta servisi. Bunda elbette Google’ın yıllardır sunduğu özellikler ve çeşitli güvenlik iyileştirmelerinin payı büyük. Spam e-postalarını anında otomatik olarak yakalayabilmesi ve kullanıcıları hackerlara karşı koruması Google’ın muazzam bir iş çıkardığını gösteriyor.
Bu amaca katkıda bulunmak için de Google, 4 Mayıs’ta Twitter Blue’ya benzer yeni bir mavi onay işareti güvenlik özelliğini tanıtmıştı. Bu mavi gösterge orijinal şirketlerden gelen e-postaların yanında görünmesi gerekirken son çıkan iddialar dolandırıcıların bu işe de bir el attığı yönünde.
Gmail’in mavi tikine güvenmeyin
Google’ın sunduğu bu güvenlik iyileştirmesinin şirketlerin orijinal e-posta hesaplarını ayırt etmesi beklenirken bu özelliğin bir açığının bulunup kötü amaçlar için kullanıldığı ortaya çıktı. Öyle ki araştırmacı Chris Plummer hackerların bu özelliği kötüye kullanabileceğini gösterdi. Bir şirketin resmi logosunu ve Gmail onay işaretini içeren sahte e-postalar gelen kutunuza düşebilir:
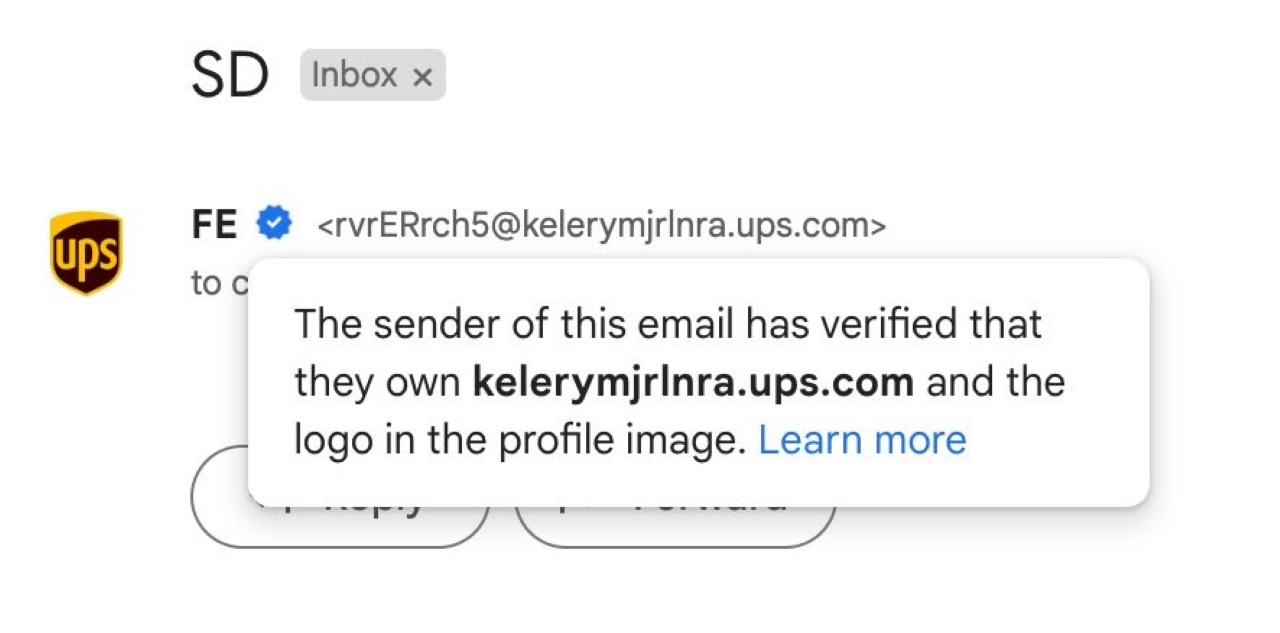
Gelen kutunuza düşen bu mail, UPS şirketinden gelmiş gibi görünüyor fakat işin arkaplanı bu şekilde değil. Bunun sahte bir e-posta olduğunu domain kısmından anlayabilirsiniz. Eğer UPS veya herhangi bir kargo firmasından bu şekilde sahte e-postalar alırsanız sizden adres gibi bilgilerinizi isteyebilirler. Bunları kesinlikle vermemelisiniz.
Hackerlar sizin adresinizi, doğum tarihinizi ve bunun gibi özel bilgilerinizi bu e-postalarla çalmaya çalışabilirler ve bunun yeni yöntemi de yukarıda gördüğünüz gibi bir şirket adına e-posta göndermek.
Google ise konuyla ilgili şu açıklamaları yaptı:
Yakından baktıktan sonra bunun genel bir SPF güvenlik açığı olmadığını fark ettik. Bu nedenle bu konuyla daha yakından uğraşıyoruz ve uygun ekip neler olup bittiğine bakıyor.
Google’ın bu sorunun ne zaman üstesinden geleceği bilinmiyor. O zamana kadar Gmail’de görünen mavi onay işaretlerine güvenmemelisiniz. Gönderen adresinin şüpheli görünüp görünmediğine her zaman bakın. Gmail’den kimseye özel bilgilerinizi vermeyin ve emin olmadığınız hesaplarda şirketleri arayarak müşteri hizmetlerine danışın.
Peki sizler bu güvenlik açığı hakkında neler düşünüyorsunuz? Fikirlerinizi yorumlar kısmında bizimle paylaşmayı ihmal etmeyin.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.