
Hackerlar ChatGPT Kullanarak Şirketlere Sızıyor
Hackerlar OpenAI davet sistemini kullanarak şirketlere sızıyor. Kaspersky, yeni siber dolandırıcılık yöntemine karşı kullanıcıları uyardı.
Siber güvenlik araştırmacıları, yapay zeka devi OpenAI’ın en popüler işbirliği özelliklerinden birinin bilgisayar korsanları tarafından kötüye kullanıldığını ortaya çıkardı. Kaspersky tarafından tespit edilen bu yeni ve karmaşık dolandırıcılık yöntemi, saldırganların OpenAI’ın “ekibini davet et” (invite your team) sistemini manipüle ederek işletmelere ve kullanıcılara sızmasını sağlıyor. Dolandırıcılar, kullanıcıların güvenini kazanmak için platformun kendi meşru altyapısını bir silah gibi kullanıyor ve güvenlik filtrelerini aşmayı hedefliyor.
Kaspersky Uyardı: Sahte OpenAI E-postalarına Dikkat Edin
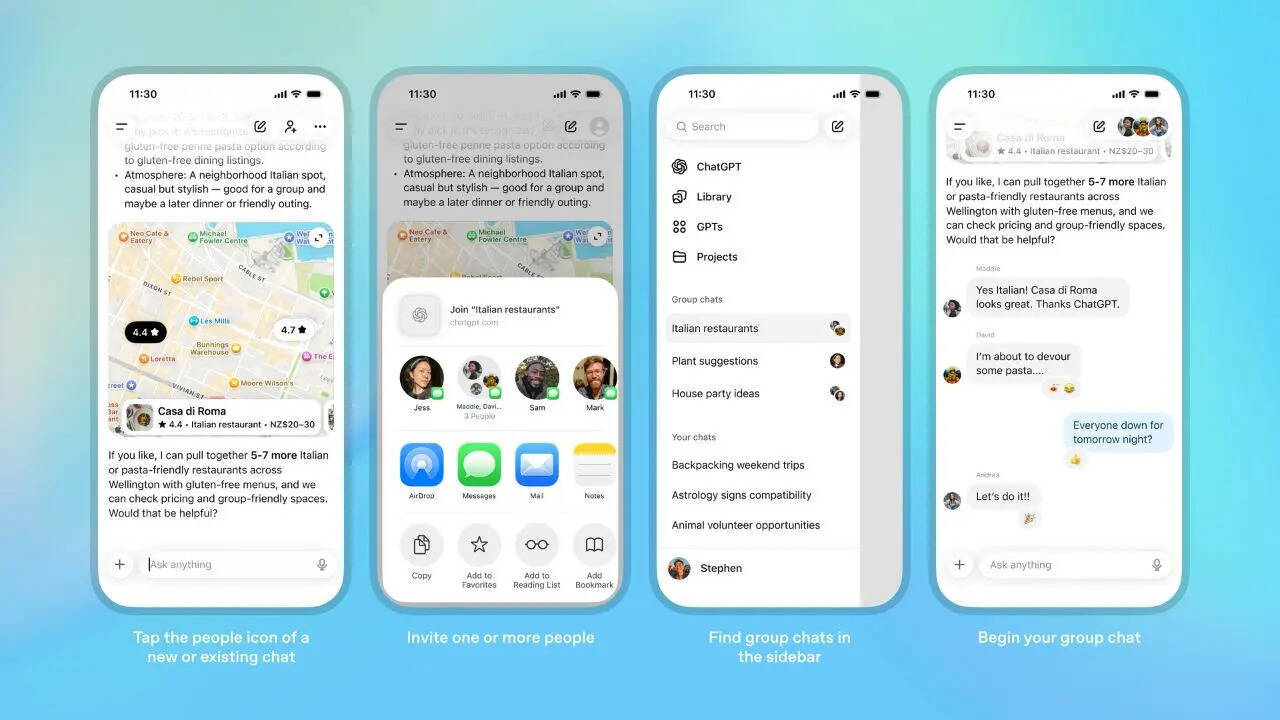
Saldırganlar öncelikle platform üzerinde hesaplar oluşturuyor ve en kritik adım olarak organizasyon adı kısmına aldatıcı bağlantılar veya sahte telefon numaraları yerleştiriyor. Daha sonra “ekibini davet et” özelliğini kullanarak kurbanlara gerçek OpenAI adreslerinden e-postalar gönderiyorlar. Gönderilen mesajlar resmi kanallardan geldiği için tamamen güvenilir ve orijinal görünüyor, bu da kullanıcıların veya çalışanların tuzağa düşme ihtimalini ciddi oranda artırıyor.
Bu sahte e-postaların içerikleri değişkenlik gösterse de amaç her zaman kullanıcıyı kandırarak hassas verileri ele geçirmek oluyor. Bazı mesajlar, bir aboneliğin olağandışı yüksek bir tutarla yenilendiğini iddia ederek panik yaratırken, bazıları ise sahte teklifler sunuyor. Kaspersky, saldırganların e-posta ve sesli taktikleri birleştirdiğine dikkat çekiyor. Vishing (sesli kimlik avı) adı verilen yöntemle, alıcılar sahte numaraları aramaları ve hemen harekete geçmeleri için telefon üzerinden baskı altına alınıyor.
İşletmeler bu saldırılar için özellikle yüksek risk grubunda yer alıyor çünkü saldırganlar aynı anda birden fazla çalışana zararlı davetiyeler gönderebiliyor. Gönderilen e-posta metinlerinde bazen yapısal tutarsızlıklar olsa da, saldırganlar kullanıcıların panik anında bu düzensizlikleri gözden kaçırmasına güveniyor. Bir çalışanın dalgınlıkla tıkladığı tek bir bağlantı, tüm şirket verilerinin tehlikeye girmesine yol açabiliyor.
Uzmanlar, güvenilir platformlardan gelse bile beklenmedik davetlere şüpheyle yaklaşılmasını öneriyor. Kullanıcıların tıklamadan önce tüm bağlantıları dikkatlice incelemesi ve şüpheli mesajlardaki numaraları kesinlikle aramaması gerekiyor. Ayrıca, riski azaltmak için tüm hesaplarda çok faktörlü kimlik doğrulamanın etkinleştirilmesi, güçlü güvenlik duvarı kurulumları ve uç nokta korumasının sağlanması büyük önem taşıyor. Eğer bir etkileşim olduysa derhal kötü amaçlı yazılım taraması yapılması gerekiyor.
Kaspersky Kıdemli Spam Analisti Anna Lazaricheva, bu durumun platform özelliklerinin sosyal mühendislik saldırıları için nasıl silah haline getirilebileceğini gösterdiğini belirtiyor. Dolandırıcılar, organizasyon isimleri gibi masum görünen alanlara aldatıcı unsurlar yerleştirerek geleneksel e-posta filtrelerini aşmaya çalışıyor. Bu tür tehditlerden korunmak için kuruluşların ve bireylerin her zaman tetikte olması ve gelen davetleri sorgulaması şart.
Dijital işbirliği araçlarının kullanımının arttığı bu dönemde, siber saldırganların yöntemleri de giderek daha kurnazca bir hal alıyor. Peki, sizin işletmeniz veya kişisel hesaplarınız daha önce güvenilir bir platform üzerinden gelen benzer bir oltalama girişimiyle karşılaştı mı? Siz şirket içi e-posta güvenliğini sağlamak adına hangi önlemleri alıyorsunuz? Düşüncelerinizi yorumlarda bizimle paylaşın.
İlgili içerikler
 Nvidia'da 33 yıllık Jensen Huang dönemi bitti
- Nothing'in ekransız cihazı ilk kez göründü
 OpenAI'ın kasası üçüncü çeyrekte doldu
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Forumda konuşulanlar
Yorumlar
İlk yorumu siz yazın.