
Hack’lenen LinkedIn Şifreleri Açığa Çıktı
Geçtiğimiz Çarşamba günü internet gündemine bomba gibi düşen LinkedIn’in hack’lenme haberi kullanıcılarda şok etkisi yarattı. Rus hacker tarafından gerçekleştirilen saldırı neticesinde 6,458,020 milyon kişinin şifresi çalındı.
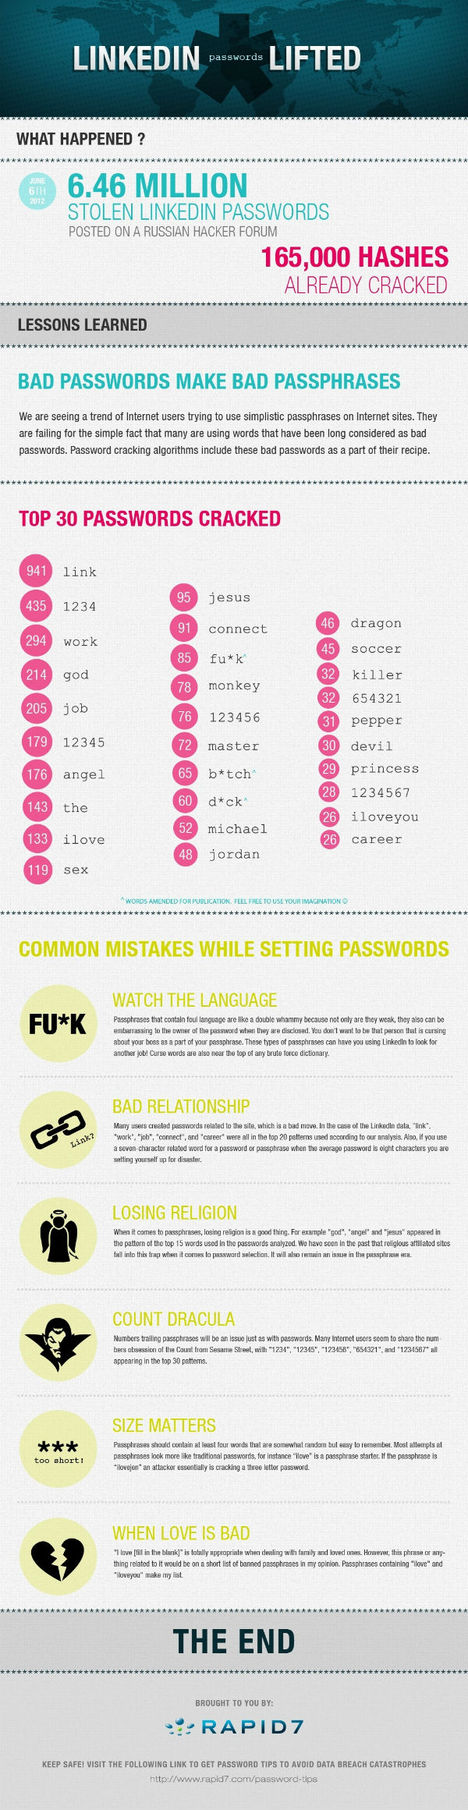
Geçtiğimiz Çarşamba günü internet gündemine bomba gibi düşen LinkedIn’in hack’lenme haberi kullanıcılarda şok etkisi yarattı. Rus hacker tarafından gerçekleştirilen saldırı neticesinde 6,458,020 milyon kişinin şifresi çalındı.
Elde ettiği verileri internette paylaşan saldırgan konunun ne denli kritik olduğunu gözler önüne serdi. LinkedIn yönetimi her ne kadar ele geçirilen dosyaların şifrelerini çözmenin kolay olmadığını söylese de, bir süre sonra 165,000 şifrenin kırılmasıyla geri adım attı.
Konuya ilişkin resmi özür yayınlayan ve durum hakkında gerekli araştırmanın devam ettiğini bildiren yetkililer, üyelere şifrelerini sıfırlamaları için e-mail gönderdi.
Olay bu yönde gelişirken veri analiz servislerinden Rapid7 ise -ele geçirilen veritabanına bakarak- kullanıcıların en çok tercih ettiği şifreleri açığa çıkardı. Buna göre “link”, “1234”, “work”, “god”, “job” liste başı şifreler oldu.
Ayrıca seri rakamlardan ya da küfür içerikli kelimelerden oluşan şifrelerin yanı sıra, site içeriğiyle doğrudan ilgili tek kelimelik tercihler de dikkat çekiyor.
Şifreler Nasıl Olmalı?
LinkedIn ekibinin yaşadığı bu talihsiz olay sonrası akıllarda şifrelerin hangi özelliklere sahip olması gerektiği konusunda kimi soru işaretleri oluştu. Oldukça ayrı ve derinlemesine bir konu olan güvenlik hakkında verilen ana tavsiye, şifrelerin sayı ve rakamlardan oluşup minimum 8 karaktere sahip olması yönünde.
Doğum tarihi ya da cep telefonu numarası gibi şifrelerin oldukça kolay ele geçirildiği vurgulanırken, bu konuda yapılacak en büyük hatanın basit ve kısa şifrelerin kullanılması olduğu bildirildi.
- LinkedIn şifrenizin çalınıp çalınmadığını öğrenmek için buraya tıklamanız yeterli.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar (10)
Kesinlikle şifrenin uzunluğunun ne olduğu önemli değil neticede adam hepsini ele geçiriyor. Dedikleri gibi 36 değil 3600 karakter koysan hikaye.
masterbaba Nickli Üyeden Alıntı Burdan çıkan sonuç:Şifreyi 123456'da yapsan.36 haneli şifrede koysan.Hiç bir şey farketmiyor. Arkadaşıma katılıyorum çok doğru söylemiş. Şifreyi 123467 de koysan Linkedln'n dediği gibi 8 haneli 3 şifre vb. bıraksanda aynı adamlar sadece bu belirttikleri şifreyi ele geçirmemişlerki.Hepsine ele geçirmişler en yaygınlarını yazmışlar madem çaldırıyorsun özür dile al güvenlik önlemini bitsin. Şimdi uyarmanın ne anlamı var.
"sex" diye şifre mi olur ya..3 harfle şifre nasıl oluşturuluyor? nasıl izin veriyor..
Burdan çıkan sonuç:Şifreyi 123456'da yapsan.36 haneli şifrede koysan.Hiç bir şey farketmiyor.
123456 zirveyi kaptırmış.
119 kişide sex yapmış yanlış anlaşılmasın şifreyi şifreyi :D
@PcMühendisi gerçekten doğru. bir kaç ay önce bi internet makalesinde okumuştum, en yaygın 123456 sonrasında ise 12345 geliyor.
Kesinlikle en yaygın şifre 123456'dır Şaka yaptım,bunu sadece türkler yapabilir
12345 diye şifremi olur. Bu tür geri zekalılarla aynı oksijeni soluyoruz :D
Niye forum linki yok?