
Microsoft Edge’de güvenlik açığı bulundu!
Microsoft Edge'de önemli bir güvenlik açığı ortaya çıktı. Bu durum, bazı kullanıcıları oldukça endişelendirdi.

Microsoft, Edge tarayıcısında bulunan Internet Explorer (IE) Moduna erişimi güvenlik raporları doğrultusunda kısıtlama kararı aldı. Şirket, geriye dönük uyumluluk için geliştirilen bu özelliğin birden fazla güvenlik tehlikesi içerdiğini belirledi. Yeni politika kapsamında, IE Modu 2026 yılından itibaren yalnızca merkezi olarak yönetilen kurumsal cihazlarda kullanılabilecek.
Microsoft Edge’de kritik güvenlik açığı
Kısıtlama kararının temel nedeni, tarayıcıda tespit edilen kritik güvenlik açıkları oldu. Microsoft’un Tarayıcı Güvenlik Açığı Araştırma ekibinin raporları, saldırganların IE Modu’nun eski bileşenlerini kullanarak modern güvenlik korumalarını atlatabildiğini gösterdi. Bu durumun merkezinde, Internet Explorer döneminden kalan Chakra adlı eski JavaScript motorunda bulunan sıfır gün (zero-day) güvenlik açıkları yatıyor.
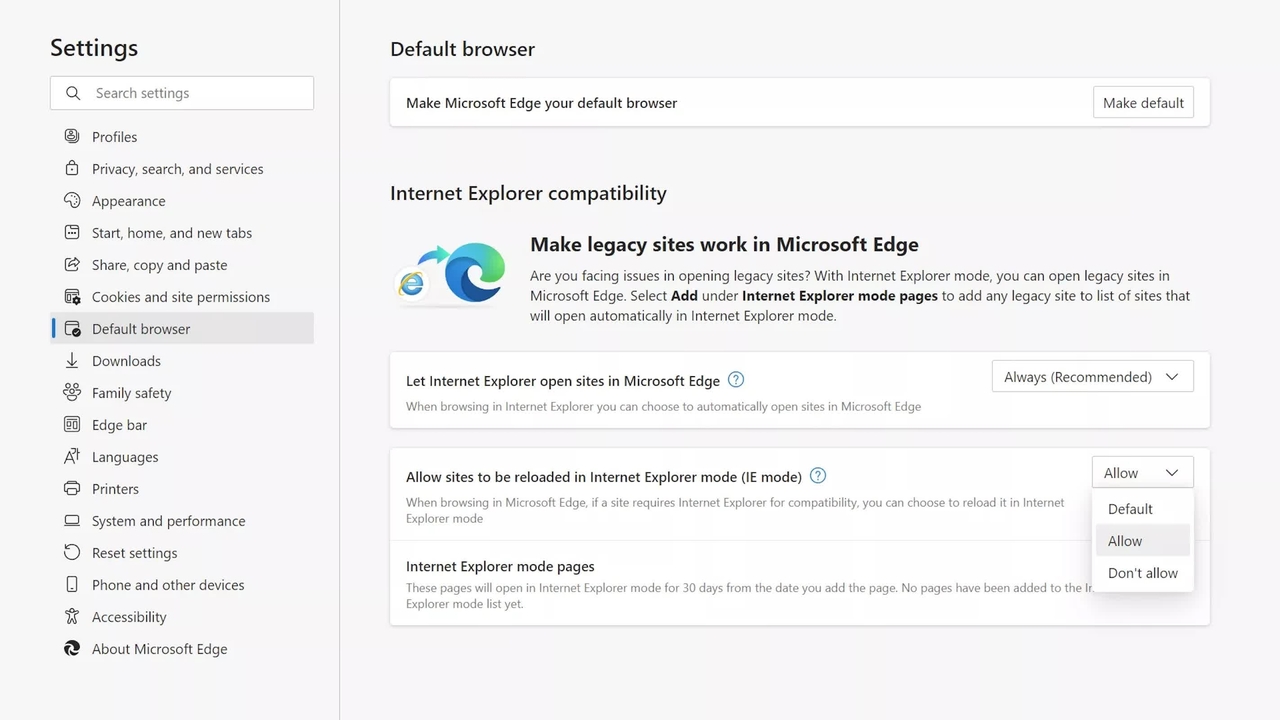
Bu güvenlik riskleri nedeniyle Microsoft, kurumsal güvenliği artırmak amacıyla IE Modu’na erişimi daraltıyor. 2026 itibarıyla, özellik sadece bir kuruluşun merkezi yönetimi altında bulunan sistemlerde çalışacak.
IE Modu, daha önce eski şirket içi uygulamaları ve ActiveX bileşenlerini desteklemek için geliştirilmişti. Ancak Microsoft, bu özelliğin yarattığı güvenlik riskleri ve tarayıcı bütünlüğü üzerindeki olumsuz etkileri gerekçe göstererek kapsamı daraltıyor.
Microsoft’un açıklamasına göre, IE Modu yalnızca Microsoft 365 yönetim portalı veya Active Directory üzerinden kayıtlı cihazlarda çalışmaya devam edecek. Bu değişiklik, yöneticilere hangi kullanıcıların IE tabanlı içeriklere erişebileceğini kontrol etme imkanı sağlıyor.
Ancak bu yeni politika, özellikle küçük işletmeler veya bilişim teknolojileri (IT) yönetimi olmayan kurumlar için zorluklar yaratabilir. Şirket, eski uygulamaların modern web teknolojilerine taşınması amacıyla yeni araçlar sunmayı da planladığını duyurdu.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.