
Yeni PHP Güvenlik Açığı için Henüz Yama Bulunmuyor


PHP dünyasında kritik güncellemelerin yayımlanmasından kısa bir süre sonra yeni bir PHP güvenlik açığı daha tespit edildi. CVE-2026-115560 koduyla takip edilen bu yeni açık, uzaktan kod çalıştırma (RCE) riski taşıması nedeniyle dikkatleri üzerine çekiyor.
Söz konusu güvenlik açığı, belirli oturum yapılandırmalarına sahip web uygulamalarını doğrudan etkiliyor. PHP geliştiricileri, henüz bir güvenlik yaması bulunmayan bu durum için geçici koruma yöntemlerini kullanıcılarla paylaştı.
CVE-2026-115560 Güvenlik Açığının Teknik Detayları
PHP ekibi tarafından 23 Ekim 2026 tarihinde yayımlanan resmi duyuru, dosya yükleme işlemlerinin ilerlemesini takip eden oturum mekanizmasında bir uzaktan kod çalıştırma riski bulunduğunu ortaya koydu. Ancak bu güvenlik açığının kullanılabilmesi için uygulamanın oldukça alışılmışın dışında bir yapılandırmaya sahip olması gerekiyor.

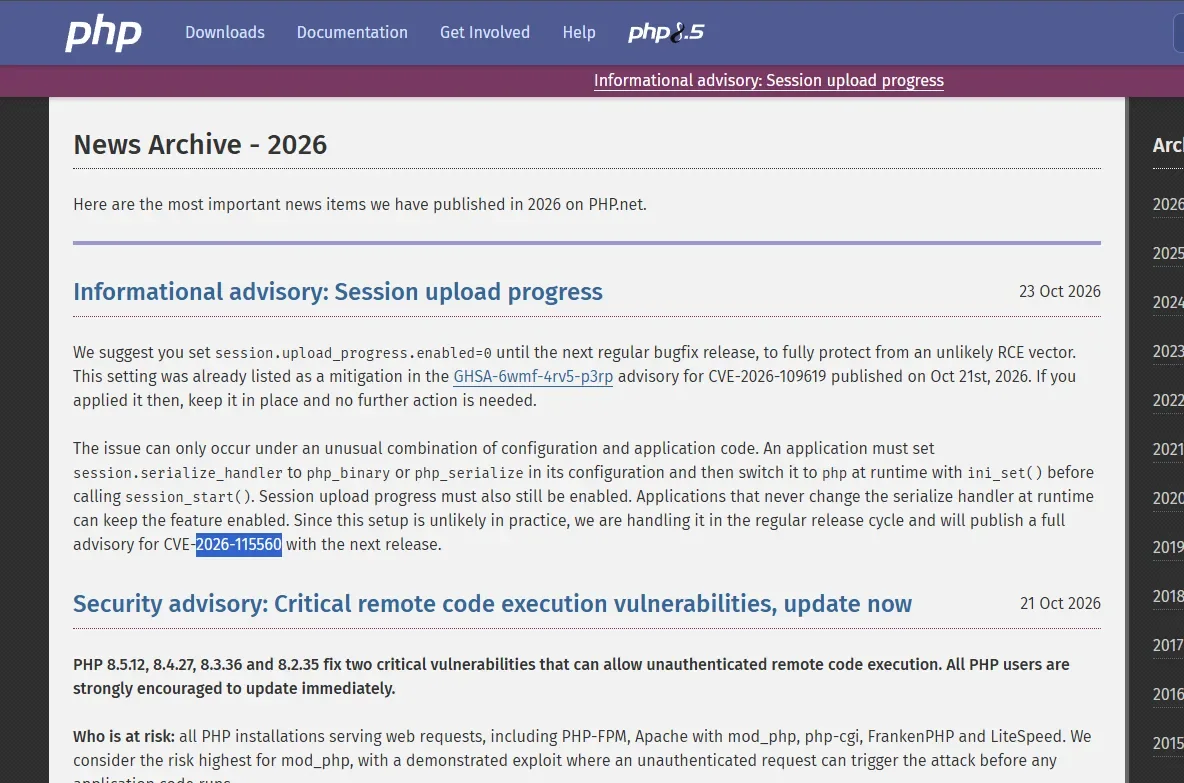
Bu özel durum nedeniyle PHP ekibi, sorunu acil bir güncelleme yerine bir sonraki olağan hata düzeltme sürümüyle gidermeyi planlıyor. Yeni güvenlik açığı, 21 Ekim tarihinde ortaya çıkan ve PHP2Shell olarak bilinen iki kritik güvenlik sorunundan tamamen ayrı bir başlık olarak değerlendiriliyor.
CVE-2026-109618 ve CVE-2026-109619 kodlu önceki açıklar, kimlik doğrulaması gerektirmeden sunucuda uzaktan kod çalıştırılmasına olanak tanıyordu. PHP, bu sorunları gidermek amacıyla 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerini hızlı bir şekilde yayımladı. Ancak bu güncellemeler, yeni keşfedilen CVE-2026-115560 açığını kapatma özelliğine sahip değil.
Yeni açığın tetiklenmesi için uygulamanın oturum verilerini işleme biçiminde belirli koşulların aynı anda gerçekleşmesi şart. İlk olarak session.serialize_handler yapılandırma seçeneğinin php_binary veya php_serialize değerlerinden birine ayarlanmış olması gerekiyor. Ardından uygulamanın çalışırken ini_set() fonksiyonunu kullanarak bu değeri php olarak değiştirmesi ve işlemin session_start() çağrısından önce gerçekleşmesi kritik bir önem taşıyor.
Güvenlik Önlemleri ve WAF Durumu
Bu koşullara ek olarak PHP’nin dosya yükleme ilerlemesini takip eden session.upload_progress.enabled özelliğinin de aktif olması gerekiyor. Varsayılan olarak etkin gelen bu özellik, bir dosyanın sunucuya yüklenme durumunun oturum verileri üzerinden izlenmesini sağlıyor.
PHP geliştiricileri, oturum serileştirme yöntemini uygulama çalışırken değiştirmeyen sistemlerin bu saldırı yolundan etkilenmediğini açıkladı. Söz konusu yapılandırma birleşiminin pratikte nadir görülmesi nedeniyle yeni güvenlik açığı için olağanüstü bir güncelleme yayımlanmayacak.
Güvenlik açığı için önerilen geçici önlem, PHP yapılandırmasında session.upload_progress.enabled=0 değerinin kullanılmasıdır. Bu değişiklik, dosya yükleme ilerlemesini takip eden oturum özelliğini tamamen devre dışı bırakıyor.
Cloudflare ise 23 Ekim’de yayımladığı ek bilgilendirmede, mevcut web uygulaması güvenlik duvarı (WAF) kurallarının yeni açığa yönelik bilinen saldırı girişimlerini engellediğini duyurdu. Ancak bu koruma, PHP’nin varsayılan dosya yükleme ilerleme alanı adını kullanan uygulamalar için geçerli kalıyor.
Siber saldırganların önceki iki güvenlik açığını kullanarak sunuculara Mirai botnet ailesinden Potassium adlı zararlı yazılımı yüklemeye çalıştığı tespit edilmişti. Güvenlik araştırmalarında tarama ve istismar denemeleri tespit edilse de, bu açıklar üzerinden başarılı bir uzaktan kod çalıştırıldığına ilişkin doğrulanmış bir bulgu bulunmuyor. Yeni CVE-2026-115560 açığının aktif saldırılarda kullanıldığına ilişkin de henüz bir rapor yayımlanmadı. Sizce PHP ekibinin bu tür açıklar karşısında izlediği güncelleme stratejisi yeterince güvenli mi?

Yorumunuz gönderildi,
onaylandıktan sonra yayımlanacak.