PHP’deki Kritik Açıklar Türkiye’yi Harekete Geçirdi: Kamu Sistemleri Ne Kadar Güvende, Yeni Nesil Siber Güvenliğe Ne Kadar Hazır?
PHP altyapısında tespit edilen iki kritik güvenlik açığının ardından Türkiye’de ulusal ölçekte tarama başlatıldı. e-Devlet Kapısı için yapılan kontrollerde sorun tespit edilmediği açıklanırken, diğer sistemlerin durumu da merak konusu oldu. Kritik açıkların gündemde olduğu bu dönemde, İstanbul Teknik Üniversitesi’nde öğrencilerle gerçekleştirdiğim ilk derste güvenli yazılım geliştirme, proje üretimi ve güvenlik bileşenlerinin test edilmesi üzerine yürüttüğümüz çalışmalar da dikkat çekici sonuçlar ortaya koydu.
PHP’deki iki kritik açık neden gündeme geldi?
İnternette kullandığımız hizmetlerin arka planında, çoğu zaman farkında olmadığımız çok sayıda yazılım çalışıyor. Bir internet sitesinin açılması, bir başvurunun yapılması veya bir işlemin tamamlanması için sunuculardan programlama dillerine kadar pek çok bileşenin birlikte çalışması gerekiyor.
PHP de bu altyapının önemli parçalarından biri. Dünya genelinde internet sitelerinde ve web uygulamalarında yaygın olarak kullanılan PHP; kurumsal portallardan içerik yönetim sistemlerine, e-ticaret platformlarından özel olarak geliştirilen uygulamalara kadar pek çok alanda kullanılıyor.
PHP’de duyurulan CVE-2026-109618 ve CVE-2026-109619 numaralı iki güvenlik açığı, bu nedenle uluslararası siber güvenlik gündeminde öne çıktı. Her iki açık da CVSS değerlendirmesinde 9,2 puanla sınıflandırıldı. Uluslararası teknik uyarılara göre belirli koşullarda bu açıklar, saldırganların kimlik doğrulaması olmadan uzaktan kod çalıştırmasına yol açabilecek riskler taşıyor.
Bunun anlamı şu: Etkilenen bir PHP sürümünü kullanan sistem gerekli güvenlik düzeltmelerini almamışsa risk yalnızca internet sitesinin görünümüyle sınırlı kalmayabilir. Sistemin yapılandırmasına ve saldırının koşullarına bağlı olarak sunucudaki veriler, dosyalar ve hizmetler de etkilenebilir.
Elbette bu, PHP kullanan her internet sitesinin saldırıya uğradığı anlamına gelmiyor. Bir açığın kritik seviyede olması, riskin ciddiyetini gösteriyor. Hangi sistemlerin gerçekten savunmasız olduğunu ise ayrıca incelemek gerekiyor.
Kaynaklar:
- PHP: https://www.php.net/
- CERT-EU: https://cert.europa.eu/publications/security-advisories/2026-018/
Türkiye neden ulusal ölçekte tarama başlattı?
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, 21 Ekim 2026 tarihinde yayımladığı duyuruda, PHP açıklarının oluşturabileceği riskleri belirlemek ve olası etkilerini sınırlandırmak amacıyla ulusal ölçekte güvenlik taramalarının başlatıldığını açıkladı.
İlgili kurum ve kuruluşlara güvenlik bildirimleri iletildi. Kurumlardan kullandıkları sistemleri gözden geçirmeleri ve gerekli güvenlik güncellemelerini uygulamaları istendi.
Bu gelişme önemli. Çünkü aynı yazılımı kullanan farklı kurumlar, birbirinden bağımsız sistemlere sahip olabilir. Bir kurumun gerekli güvenlik önlemlerini almış olması, başka bir kurumun da aynı durumda olduğu anlamına gelmez.
Burada Türkiye açısından merak edilen en önemli konu, taramaların sonucunda neyle karşılaşıldığı.
Şu an için kamuya açık duyurularda Türkiye genelinde kaç sistemin incelendiğini, kaç sistemde açık tespit edildiğini veya güncellemelerin hangi oranda tamamlandığını gösteren kapsamlı bir sayı bulunmuyor.
Bu nedenle Türkiye’deki bütün kamu sitelerinin risk altında olduğunu söylemek de bütün sistemlerin güvenli olduğunu varsaymak da doğru olmaz. Gerçek tablo, kurumların kullandığı yazılımların ve sürümlerin incelenmesiyle ortaya çıkabilir.
Resmî kaynaklar:
- https://siberguvenlik.gov.tr/haberler/detay/php_zafiyet_duyurusu
- https://siberguvenlik.gov.tr/guvenlik-bildirimleri/detay/tr-26-1372
- https://www.aa.com.tr/tr/bilim-teknoloji/siber-guvenlik-baskanliginca-kritik-guvenlik-zafiyetlerine-karsi-ulusal-olcekte-tarama-baslatildi/4096515
Türkiye’de kaç sistem risk altında?
Bu sorunun bugün için kesin bir cevabı yok. Ancak riskin neden ciddiye alınması gerektiğini anlamak için PHP’nin kullanım alanına bakmak yeterli.
PHP yalnızca kamu kurumlarının internet sitelerinde kullanılmıyor. Özel şirketler, e-ticaret platformları, eğitim kurumları, medya kuruluşları ve farklı büyüklüklerdeki işletmeler de bu altyapıdan yararlanabiliyor.
Üstelik bir kurumun kullandığı her yazılımı kendi ekibinin geliştirmiş olması gerekmiyor. Dışarıdan alınan bir hizmetin veya üçüncü taraf bir ürünün içinde de PHP bileşenleri bulunabilir. Dolayısıyla yalnızca kurumun ana internet sitesini kontrol etmek, bütün riskleri ortaya çıkarmaya yetmeyebilir.
Türkiye’deki gerçek riskin anlaşılması için üç konuya bakılması gerekiyor.
İlk olarak, hangi sistemlerin etkilenen PHP sürümlerini kullandığı belirlenmeli. İkinci olarak, bu sistemlerin internet üzerinden erişilebilir olup olmadığı incelenmeli. Son olarak da güvenlik güncellemelerinin uygulanıp uygulanmadığı doğrulanmalı.
Örneğin, etkilenen bir sürümü kullanan ve internet üzerinden erişilebilen, henüz güncellenmemiş bir sunucu öncelikli olarak ele alınmalı. Buna karşılık, bu açıkların etkilemediği bir sürümü kullanan sistemin yalnızca PHP kullanıyor diye savunmasız olduğu söylenemez.
Buradaki temel mesele, PHP kullanan sistemlerin tamamını riskli ilan etmek değil; gerçekten etkilenen sistemleri zamanında belirleyebilmek.
Kamuoyuyla paylaşılacak doğrulanmış tarama sonuçları, Türkiye’deki riskin boyutunu daha net anlamamıza yardımcı olabilir.
e-Devlet için açıklanan sonuç ne anlama geliyor?
Bu gelişmenin ardından vatandaşların aklına gelen sorulardan biri de e-Devlet Kapısı’nın durumuydu.
Anadolu Ajansının 22 Ekim 2026 tarihli haberinde, e-Devlet Kapısı’ndaki güvenlik kontrollerinin tamamlandığı ve herhangi bir sorun tespit edilmediğinin bildirildiği aktarıldı.
Bu, e-Devlet özelinde önemli bir açıklama. Ancak bunu doğru yorumlamak gerekiyor. Bir platformda sorun tespit edilmemesi, Türkiye’deki bütün kamu kurumlarının sistemlerinin aynı kapsamda incelendiği veya tüm sistemlerin bu açıklar bakımından güvenli olduğu anlamına gelmiyor.
Her kurumun kullandığı uygulamalar, yazılım bileşenleri ve teknik altyapı farklı olabilir. Bu nedenle diğer sistemlerin durumu da kendi teknik incelemeleriyle belirlenmeli.
Kısacası, e-Devlet için açıklanan sonuç olumlu bir gelişme; fakat ulusal ölçekte yürütülen çalışmaların tamamının sonucu yerine geçmiyor.
Kurumlar yalnızca güncelleme yapmakla yetinmemeli
PHP ekibi, etkilenen sürüm dalları için güvenlik düzeltmeleri yayımladı. Kurumların kullandıkları sürümleri kontrol etmeleri ve uygun güvenli sürümlere geçmeleri gerekiyor.
Ancak güvenlik çalışması, güncellemeyi yüklemekle tamamen bitmiyor.
Öncelikle kurumun hangi uygulamalarında PHP kullanıldığı bilinmeli. Ardından kullanılan sürüm doğrulanmalı, güncelleme uygulanmalı ve sistemin gerçekten düzeltilmiş sürümle çalıştığı kontrol edilmeli.
Bir başka önemli konu da olası saldırıların incelenmesi. Bir sistem güncellenmeden önce kötüye kullanılmışsa, yalnızca güncelleme yapmak geçmişte gerçekleşmiş olabilecek bir ihlali ortadan kaldırmaz. Gerekli durumlarda sistem kayıtlarının incelenmesi ve şüpheli faaliyetlerin araştırılması gerekir.
Bu nedenle kurumların hem güvenlik açıklarını kapatması hem de ihtiyaç duyulduğunda olası ihlal belirtilerini incelemesi önem taşıyor.
Bir açığın bulunması saldırı gerçekleştiğini kanıtlamaz. Aynı şekilde, güncellemenin uygulanması da geçmişte hiçbir saldırı yaşanmadığını tek başına kanıtlamaz.
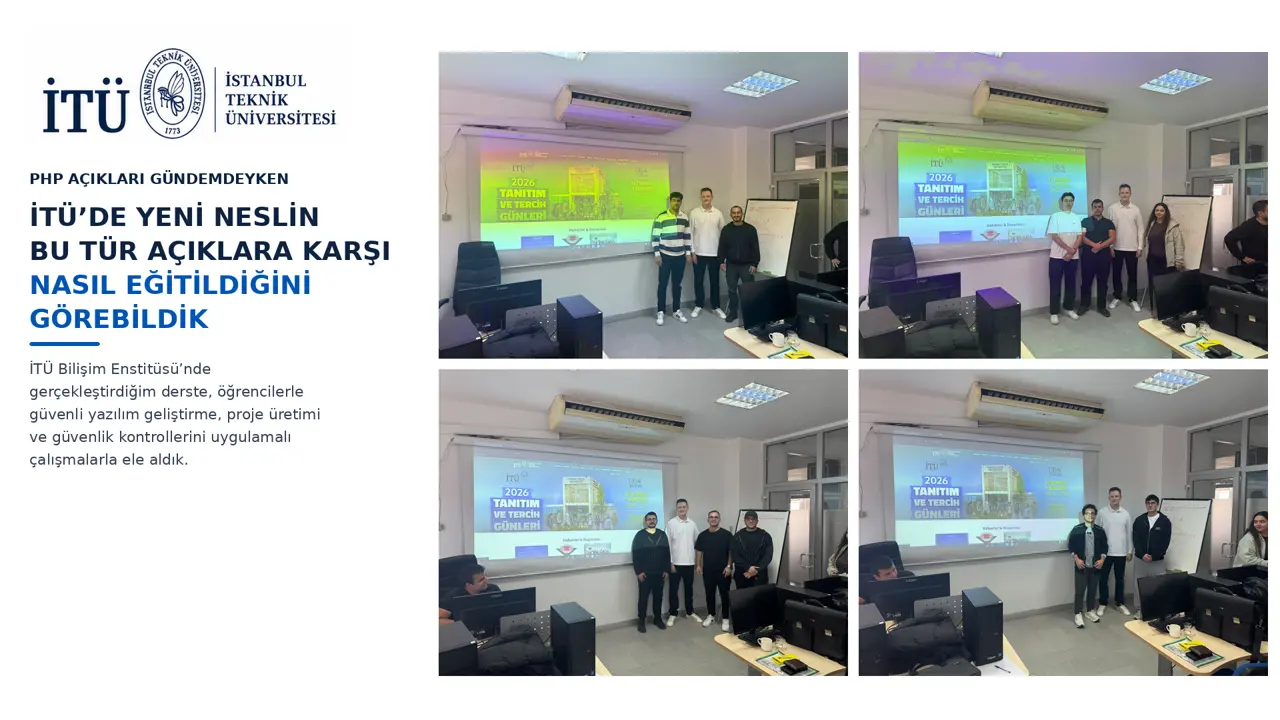
PHP açıkları gündemdeyken İTÜ’de dikkat çeken bir çalışma: Yeni nesil siber güvenliğe ne kadar hazır?
Türkiye’de kritik güvenlik açıklarının konuşulduğu bu dönemde, İstanbul Teknik Üniversitesi Bilişim Enstitüsü kampüsünde gerçekleştirdiğim ilk dersin odağında da güvenli yazılım geliştirme, proje üretimi ve güvenlik bileşenlerinin test edilmesi vardı.
Bu açıdan dersin zamanlaması ayrıca anlamlıydı. Bir yanda kurumlar mevcut sistemlerini korumak için güvenlik açıklarına karşı önlemler alırken, diğer yanda gelecekte bu sistemleri geliştirecek öğrencilerle benzer güvenlik meselelerini uygulamalı olarak ele aldık.
Ders kapsamında yalnızca teorik bilgileri aktarmakla yetinmedik. Sınıf içinde mini hackathon düzenledik, farklı projeler üzerinde çalıştık ve öğrencilerin geliştirdikleri çözümleri nasıl hayata geçirdiklerini yakından takip ettim.
Öğrenciler projelerini geliştirirken kullandıkları yazılım bileşenlerini güvenlik açısından değerlendirdi. Güvenilir kütüphanelerin seçilmesi, OWASP kaynaklarının dikkate alınması ve güvenlik kontrollerinin geliştirme sürecine dahil edilmesi üzerinde durduk.
Ardından öğrenciler kontrollü bir ortamda birbirlerinin projelerini test etti. Tespit ettikleri noktaları değerlendirdi, bulgularını raporladı ve geliştirdikleri uygulamaları sunumlar ile canlı demolar üzerinden anlattı. Ben de sunumları dinleyerek projeleri değerlendirdim ve teknik geri bildirimlerde bulundum.
Bu çalışmaların benim açımdan en dikkat çekici tarafı, öğrencilerin yalnızca çalışan bir uygulama ortaya çıkarmaya odaklanmamasıydı. Bir yazılımın nasıl geliştirildiği kadar, güvenlik açısından nasıl test edileceğini, olası sorunların nasıl tespit edileceğini ve bu sorunların nasıl raporlanacağını da düşünmeleri gerekiyordu.
İlk ders kapsamında ortaya çıkan çalışmalar, öğrencilerin bu alandaki yaklaşımını gözlemlemek açısından güzel ve yer yer şaşırtıcı sonuçlar ortaya koydu. Elbette tek bir ders veya hackathon, bir öğrenci grubunun ya da Türkiye’deki yeni neslin siber güvenlik alanına ne ölçüde hazır olduğunu kesin olarak ölçmeye yetmez. Ancak uygulamalı çalışmalar, öğrencilerin bilgilerini gerçek problemlere nasıl aktarabildiğini ve güvenlik konusunda nasıl düşündüğünü görmek için önemli bir fırsat sunuyor.
Burada asıl soru yalnızca öğrencilerin bir güvenlik açığını tanıyıp tanımadığı değil. Aynı zamanda doğru yazılım bileşenlerini seçebiliyorlar mı, geliştirdikleri uygulamaları kontrollü biçimde test edebiliyorlar mı, bir sorunla karşılaştıklarında bunu anlamlandırıp raporlayabiliyorlar mı ve yazılımı üretim aşamasına taşırken hangi önlemleri almaları gerektiğini biliyorlar mı?
İTÜ’deki çalışmada üzerinde durduğumuz başlıklar tam da bu sorularla bağlantılıydı. Çünkü gerçek dünyada güvenli yazılım geliştirmek, yalnızca kod yazabilmekten daha fazlasını gerektiriyor. Geliştirilen sistemin güvenilirliğini sorgulamak, kullanılan bileşenleri takip etmek, test sonuçlarını değerlendirmek ve güvenlik önlemlerini sürecin başından itibaren düşünmek de gerekiyor.
Öğrencilerin projelerini sunması, canlı demolar gerçekleştirmesi ve test süreçlerini açıklaması, teorik bilginin uygulamayla buluştuğu önemli aşamalardı. Bir yazılımın yalnızca çalışması değil, nasıl çalıştığının ve hangi güvenlik değerlendirmelerinden geçtiğinin de anlaşılabilir olması gerekiyor.
Bu çalışma, yeni neslin siber güvenliğe ne kadar hazır olduğunu anlamak için tek başına kesin bir ölçüm sunmuyor. Ancak öğrencilerin gerçekçi senaryolarla karşılaşmasının, kendi geliştirdikleri sistemleri test etmesinin ve teknik bulgularını savunmasının ne kadar değerli olduğunu gösteriyor.
Güvenlik, yazılım tamamlandıktan sonra düşünülmemeli
PHP’de ortaya çıkan kritik açıklar, bu yaklaşımın neden önemli olduğunu yeniden hatırlatıyor.
Bir yazılım bileşenindeki hata, o bileşeni kullanan çok sayıda sistemi etkileyebilir. Bu nedenle geliştiricilerin kullandıkları kütüphaneleri ve bağımlılıkları tanıması, güncellemeleri takip etmesi ve güvenliği geliştirme sürecinin başından itibaren düşünmesi gerekiyor.
İTÜ’de öğrencilerle gerçekleştirdiğimiz çalışmalarda da bu bakış açısını uygulamalı olarak ele aldık. Güvenli bileşen seçimi, kontrollü test, bulguların raporlanması ve üretim öncesi değerlendirme, birbirinden bağımsız işler değil; yazılım geliştirme sürecinin birbirini tamamlayan aşamaları.
Elbette bir ders veya hackathon tek başına bütün güvenlik sorunlarını çözemez. Ancak gençlerin bu deneyimleri eğitim aşamasında kazanması, ileride geliştirecekleri projelerde güvenliği daha bilinçli biçimde ele almalarına yardımcı olabilir.
Türkiye’nin dijital altyapısını koruyacak uzmanların yetişmesi de en az mevcut sistemlerin güncel tutulması kadar önemli.
Türkiye’nin dijital geleceği için ne yapılmalı?
Bugün için öncelik, etkilenen sistemlerin belirlenmesi ve gerekli güvenlik güncellemelerinin zamanında uygulanması. Ulusal ölçekte başlatılan taramaların sonuçlarının doğrulanması da Türkiye’deki riskin daha net anlaşılmasını sağlayabilir.
Bunun yanında kurumların yazılım envanterlerini güncel tutması, destek dışı sürümleri azaltması ve dışarıdan aldıkları yazılım hizmetlerini de güvenlik açısından değerlendirmesi gerekiyor.
Uzun vadede ise güvenli yazılım geliştirme kültürünün yaygınlaşması önemli. Üniversitelerde uygulamalı çalışmalar yapılması, öğrencilerin projelerini test etmesi, güvenlik bulgularını raporlaması ve teknik kararlarını açıklaması bu kültürün gelişmesine katkı sağlayabilir.
İTÜ’de gerçekleştirdiğim ilk derste öğrencilerle yürüttüğümüz çalışmaların benim açımdan en önemli tarafı, güvenliği yalnızca teorik bir konu olarak bırakmamaktı. Proje geliştirme, test, değerlendirme ve sunum süreçlerini bir araya getirerek öğrencilerin güvenlik konusunu uygulama üzerinden ele almasını hedefledik.
Çünkü siber güvenlik yalnızca bir açık ortaya çıktığında müdahale etmekten ibaret değil. Riskleri önceden düşünmek, kullanılan bileşenleri takip etmek, test yapmak ve sorunları doğru biçimde raporlamak da bu işin ayrılmaz parçaları.
Türkiye’nin daha güvenli bir dijital geleceğe sahip olması için bugünün sistemlerini korumak ve yarının uzmanlarını yetiştirmek birlikte düşünülmeli. Bir tarafta kritik açıkları zamanında kapatan kurumlar, diğer tarafta güvenliği geliştirme sürecinin başından itibaren düşünen yazılımcılar olmalı.
PHP’deki açıklar bugünün güvenlik sorumluluğunu hatırlatırken, üniversitelerde yürütülen uygulamalı çalışmalar da yarının dijital altyapısını kimlerin ve nasıl geliştireceği sorusunu gündeme getiriyor.
Kaynaklar
- Cumhurbaşkanlığı Siber Güvenlik Başkanlığı — PHP güvenlik duyurusu: https://siberguvenlik.gov.tr/haberler/detay/php_zafiyet_duyurusu
- Cumhurbaşkanlığı Siber Güvenlik Başkanlığı — TR-26-1372 teknik bildirimi: https://siberguvenlik.gov.tr/guvenlik-bildirimleri/detay/tr-26-1372
- Anadolu Ajansı — Ulusal ölçekte güvenlik taraması: https://www.aa.com.tr/tr/bilim-teknoloji/siber-guvenlik-baskanliginca-kritik-guvenlik-zafiyetlerine-karsi-ulusal-olcekte-tarama-baslatildi/4096515
- Anadolu Ajansı — e-Devlet Kapısı kontrolleri: https://www.anadoluajansi.gov.tr/tr/gundem/e-devlet-kapisindaki-guvenlik-incelemesi-tamamlandi/4096933
- CERT-EU — PHP güvenlik uyarısı: https://cert.europa.eu/publications/security-advisories/2026-018/
- PHP: https://www.php.net/
- OWASP: https://owasp.org/
Yorumunuz gönderildi,
onaylandıktan sonra yayımlanacak.