
WhatsApp Virüsüne Dikkat!
Comodo, dünya çapında 900 milyonu aşan WhatsApp kullanıcılarını yeni bir saldırıya karşı uyardı. Siber suçlular, rastgele kişilerin hedeflendiği bir kimlik avı kampanyası kapsamında resmi WhatsApp içeriği gibi görünen sahte e-postalar göndermeye başladı.
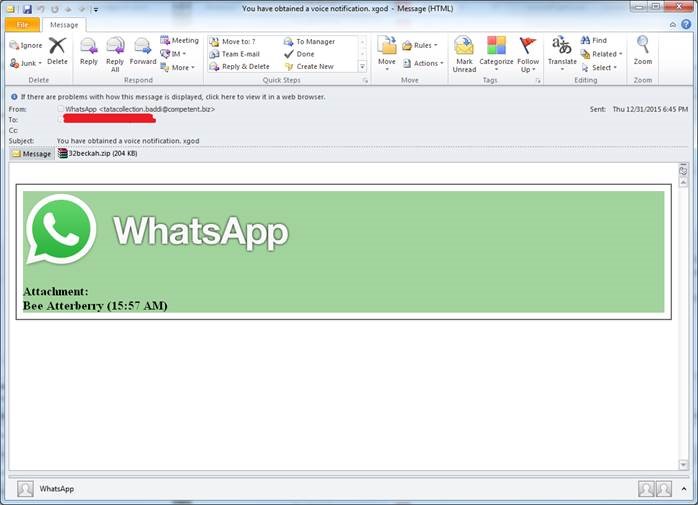
Comodo, dünya çapında 900 milyonu aşan WhatsApp kullanıcılarını yeni bir saldırıya karşı uyardı. Siber suçlular, rastgele kişilerin hedeflendiği bir kimlik avı kampanyası kapsamında resmi WhatsApp içeriği gibi görünen sahte e-postalar göndermeye başladı.
Mesaja tıklandığında kötü amaçlı yazılım bilgisayarlara ya da telefonlara bulaşarak bütün kişisel bilgileri ve dosyaları ele geçiriyor.
Comodo, siber saldırganlara karşı güvenlik çözümleri üretmeye devam ediyor. Comodo Antispam Laboratuvarları (CASL) son olarak, sayıları 900 milyonu aşan WhatsApp kullanıcılarını hedef alan bir saldırıyı tespit etti.
WhatsApp saldırısı; IP, alan adı ve URL analizlerinden yararlanarak ortaya çıkardı. Yeni yöntemde, siber saldırganlar, rastgele kişilerin hedeflendiği kimlik avı (phishing) kampanyası kapsamında, kötü amaçlı yazılımı (malware) yaymak için resmi WhatsApp içeriği gibi görünen sahte e-postalar gönderiyor.
Mesaja tıklandığında kötü amaçlı yazılım bilgisayarlara ya da telefonlara bulaşmış oluyor.
E-postalar, “WhatsApp” olarak bir şemsiye marka adı altında gizlenmiş şekilde sahte bir adresten geliyor, ama “kimden” kısmına dikkatle bakıldığında e-postanın aslında WhatsApp’tan gelmediği kolayca anlaşılıyor.
Konu satırları rastgele karakter dizisiyle bitiyor
Comodo Antispam Laboratuvarları, siber saldırganların, bu kötü amaçlı yazılımı yaymak ve bilgisayarlara bulaştırmak için yazdıkları e-postalardaki konu satırlarının her birinin, ‘xgod‘ ya da ‘Ydkpda‘ gidi rastgele bir karakter dizisiyle bittiğini tespit etti.
Bunların bazı verileri kodlayarak alıcıları belirlemek için kullanıldığı değerlendiriliyor.
Otomatik açılan bir uygulamaya ekleniyor
Konu satırlarının ek kısmında, kötü amaçlı yazılımın yürütülebilir (.exe) dosyasının yer aldığı bir sıkıştırılmış (zip) dosya bulunuyor.
Söz konusu kötü amaçlı yazılım, “Nivdort” ailesinin bir varyantı. Bu kötü amaçlı yazılım çoğu zaman kendini farklı sistem klasörleri içine kopyalıyor ve bilgisayarın kayıt defterinde otomatik açılan bir uygulamaya kendini ekliyor.
E-posta ekindeki zip dosyası açılıp çalıştırıldığında, kötü amaçlı yazılım bilgisayara geçmiş oluyor.
İlgili içerikler
 WhatsApp'ta yazı da artık tek okumalık
- One UI 9.5 ile WhatsApp aramaları kaydedilebilir
- WhatsApp'a Kişiler sekmesi geliyor
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar (10)
Dikkat edin uyanık olun herşeye sazan gibi atalamayin...
Aymobi.com Azerilerin sitesi )
Haberi okuyunca Mac ve Windows Phone kullanmanın verdiği rahatlık ile hiç şuur yapmadım =D
mac olduğu için kafam rahat. exe mexe hikaye :D
Wp boş sistem uygulama oyun kalitesi beş para etmez tekrar İos'a döndüm mutluyum şarj hariç
windows phone kullanıyorum.sikinti tinne
Comodo reklamı
adamsınız