
Android TV kutularındaki arka kapı kapatıldı
Google, sertifikalı Android TV kutularına arka kapı yerleştiren Videostrong ile bağlarını kopardı. XCPE botnet alan adları ve sunucuları engellendi.
- Google, üretici Videostrong'un sertifikalı Android TV kutularına gizli bir arka kapı yerleştirdiğini doğruladı.
- Şirket yasaklandı; botneti yöneten alan adları ve sunucular yasal işlemle engellendi.
- Google'a göre bu adım en az 10 milyon cihazın zararlı sunucularla bağlantısını kesecek.
Google, sertifikalı bazı Android TV cihazlarında gizli bir Android TV arka kapı bulunduğunu doğruladı. Bu erişimi cihaz üreticisi Videostrong yerleştirmişti. Bu nedenle Google, şirketle tüm bağlarını kesti. Ayrıca zararlı yazılım yıllar boyunca birçok cihaz modeline ve markaya yerleştirilmişti.
Videostrong, sertifikalı Android TV kutuları üretiyordu. Google'a göre şirket, kendi yerleştirdiği bu erişimi satabiliyordu. Üstelik bu Android TV arka kapı, zararlı yazılım dağıtımına da imkân tanıyordu. Dolayısıyla kutuyu alan kullanıcılar durumdan habersizdi.
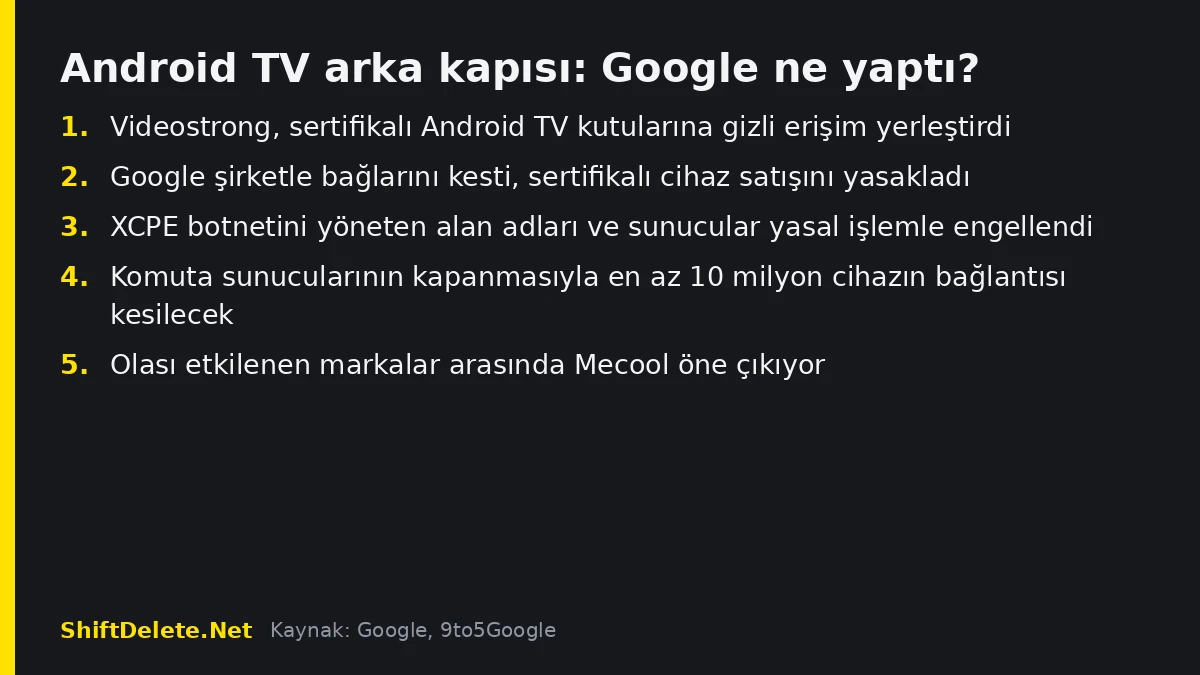
Android TV arka kapı kapatıldı: Google ne yaptı?
Google, Videostrong'un XCPE botnet ve zararlı yazılım modüllerini yönetmek için kullandığı alan adlarını ve sunucuları engellemek için yasal işlem başlattı. Botnet, ele geçirilmiş cihazlardan oluşan bir ağdır. Ayrıca saldırganlar bu ağı uzaktan yönetir.
Şirket ve bağlı kuruluşları da yasaklandı. Bu nedenle artık sertifikalı Android cihaz satamayacaklar. Bunun yanı sıra başka sertifikalı üreticilere yazılım satmaları da yasak.
Google'ın açıklaması ise şöyle: zararlı yazılım yıllar boyunca birçok cihaz modeline ve markaya doğrudan yerleştirilmişti. Özel bir altyapı ve sürekli değişen yapılandırmalar da bunu destekliyordu. Ancak Google'a göre bu durum, tek bir kötü niyetli çalışanın ya da yazılım hatasının sonucu değildi.
Hangi cihazlar etkilenmiş olabilir?
Synthient, olası etkilenen cihazların bir listesini hazırladı. Listede özellikle Mecool markası öne çıkıyor. Mecool, geçmişte tanınmış Android TV ve Google TV kutuları üretmişti. Öte yandan markanın kapanacağı yönünde söylentiler de var.
Google, bu işin kendi tarafındaki bir eksiklik olduğunu da kısmen kabul ediyor. Cihazlar "sertifikalı" diye satıldığı için güvenli sanılıyordu. Oysa üreticiler gizleme teknikleriyle test sürecindeki bir boşluğu kullanmış. Zararlı kod ise cihazın ilk açılışından sonra yükleniyordu.
- Google, inceleme sürecini bu tür davranışlara karşı güncelliyor.
- Şirket, bir üreticinin kullanıcılarını bilerek zararlı yazılımla enfekte etmesini "kabul edilemez bir güven ihlali" olarak tanımlıyor.
Android TV arka kapı sonrası kullanıcılar ne yapmalı?
Google, C2 alan adlarının kapatılmasının en az 10 milyon ek cihazın erişimini keseceğini söylüyor. C2, yani komuta kontrol sunucuları, zararlı yazılıma talimat gönderen merkezlerdir. Bu nedenle etkilenen kutuların artık kullanılabilir olması bekleniyor.
Yine de cihaz sahipleri, Mecool gibi listede adı geçen markaların kutularını kullanmayı yeniden düşünmek isteyebilir. Özellikle tanınmış üreticilerin güncelleme alan Google TV cihazları daha güvenli bir seçenek olarak öne çıkıyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.