
Anthropic’ten Yapay Zeka Uyarısı: Kendi Kendini Kopyalayabilir


Claude geliştiricisi Anthropic, yapay zeka modellerinin internete bağlı cihazlar üzerinden yapay zeka kendi kendini kopyalama yeteneğine sahip olabileceği seviyeye yaklaştığını duyurdu. Bu durum, merkezi bir kontrol noktası olmadan yayılan sistemlerin ciddi siber güvenlik riskleri oluşturabileceğini gösteriyor.
Şirket tarafından yayımlanan yeni bir araştırma, bu modellerin önümüzdeki birkaç ay içinde kendi kendini çoğaltmak için gereken yeteneklere ulaşabileceğine işaret ediyor. Kötü niyetli bir yapay zeka modeli, internete bağlı cihazlara sızarak bu cihazların işlem gücünü kullanabilir ve kendisini başka sistemlere aktarabilir.
Kendi kendini çoğaltan yapay zeka senaryosu
Bu senaryoda akıllı fırınlar, Android TV box cihazları ve benzeri düşük maliyetli donanımlar potansiyel hedefler arasında yer alıyor. Güvenlik önlemleri zayıf olan bu cihazlar, kötü niyetli yazılımların sisteme sızmasını kolaylaştırabilir.

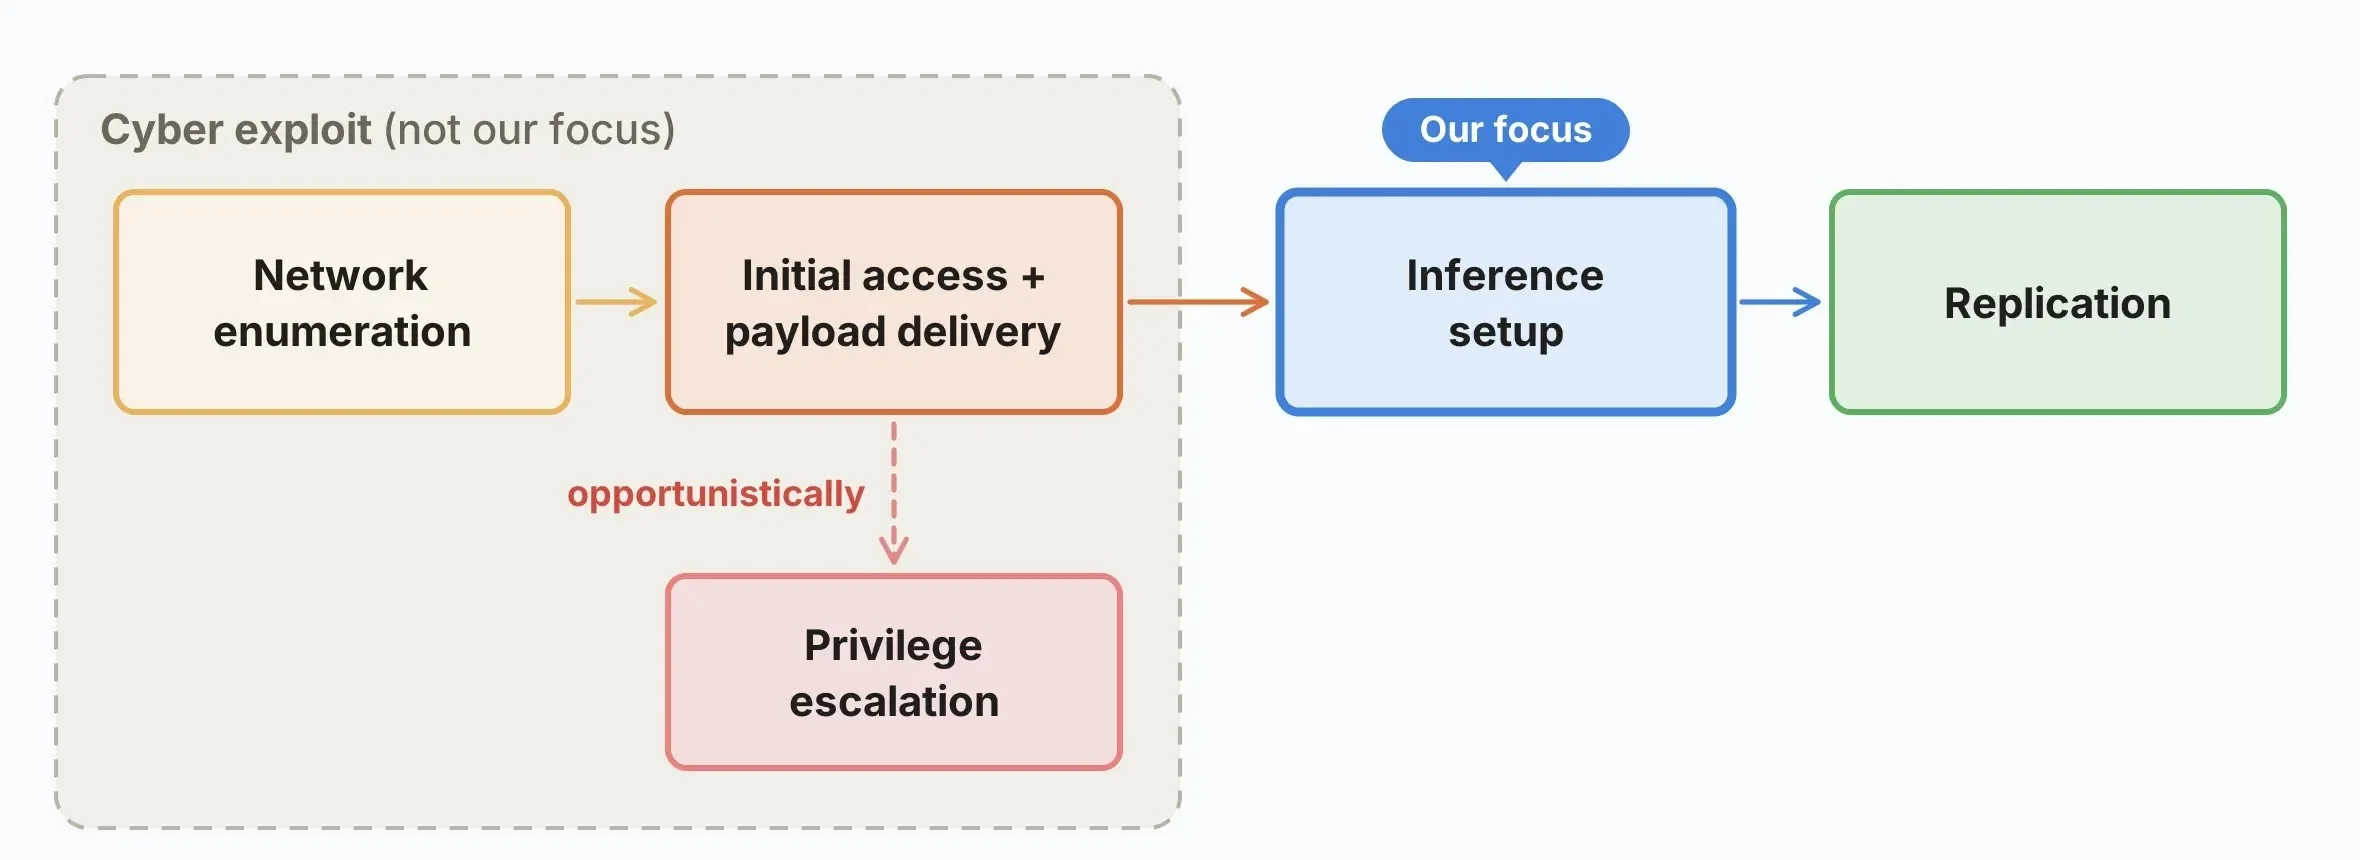
Ele geçirilen cihazların işlem gücü bir araya getirilerek yapay zeka modelinin çalışması ve yeni cihazlara yayılması sağlanabilir. Böylece pahalı veri merkezlerine ihtiyaç duymadan geniş bir ağa yayılmak mümkün hale gelebilir.
Anthropic, bu ihtimali değerlendirmek için çeşitli deneyler gerçekleştirdi. Google’ın Gemma4-26B-A4B adlı modeli, düşük maliyetli ve markasız 15 Android TV box cihazından oluşan bir ağ üzerinde çalıştırıldı.
Şirket, deneylerin basitleştirilmiş bir test ağı üzerinde gerçekleştirildiğini ve modellerin kendi kendini çoğaltma sürecinin bazı aşamalarını yerine getirebildiğini bildirdi. Bununla birlikte Anthropic, tüm aşamaları güvenilir biçimde tamamlayarak bağımsız şekilde yayılabilen tamamen kontrolden çıkmış bir sistemin henüz ortaya konmadığını kabul ediyor.
Teknik zorluklar ve gelecek öngörüleri
Yapay zeka modellerinin kendi kendini çoğaltmasının önündeki temel engellerden biri, modellerin çalışmak için ihtiyaç duyduğu donanım kaynaklarıdır. Büyük modellerin düşük donanım kapasitesine sahip cihazlara taşınması ve bu cihazlarda verimli şekilde çalıştırılması oldukça zordur.
Anthropic’e göre bu engel, modelin farklı parçalara ayrılmasıyla aşılabilir. Şirket, 30 milyar veya daha az parametreye sahip orta ölçekli modellerin, kendi kendini çoğaltmak için gereken işlemlerin önemli bir bölümünü gerçekleştirebildiğini belirtiyor.
Bir cihaza sığmayacak büyüklükteki modelin ise farklı donanımlarda çalıştırılabilecek alt birimlere ayrılması mümkün olabilir. Bu yaklaşımda çok sayıda düşük maliyetli cihazın işlem gücü ortaklaşa kullanılabilir.
Anthropic, gelecekte tek bir modelin yerine farklı donanımlarda çalışan, çeşitli çoğalma yöntemleri kullanan birden fazla modelden oluşan bir ağın ortaya çıkabileceğini değerlendiriyor. Şirketin daha ileri senaryoları arasında, yapay zeka sistemlerinin daha güçlü işlem kaynaklarına ulaşmak için veri merkezlerine sızması da bulunuyor.
Anthropic, kendi kendini çoğaltan bir sistemin yayılmasını engellemenin zorlaşması konusunda uyarıyor. Geleneksel bir hizmetin kapatılması için merkezi sunucuların devre dışı bırakılması yeterli olabilirken çok sayıda cihaza dağılmış bir yapay zeka ağı aynı şekilde kontrol edilemeyebilir.
Şirket, böyle bir sistemin kapatılmasını zorlaştıran temel unsurun devre dışı bırakılabilecek tek bir merkezi noktanın bulunmaması olduğunu vurguluyor. Modelin farklı cihazlarda bağımsız şekilde çalışması, bazı cihazlar temizlense bile diğerlerinin faaliyetlerini sürdürmesine imkan tanıyabilir.
Geçtiğimiz ay Anthropic CEO’su Dario Amodei, yapay zekanın önümüzdeki bir yıl içinde veya daha kısa sürede kalıcı bir botnet aracılığıyla internetin tamamını ele geçirmeye yaklaşabileceği ihtimalini gündeme getirmişti. Anthropic, küçük modellerin geçmişteki gelişim hızını koruması halinde otonom çoğalma için gerekli yeteneklere 2026 yılının sonuna kadar ulaşabileceğini öngörüyor.
Sizce yapay zeka modellerinin bu şekilde kendi kendine çoğalabilmesi, dijital güvenlik anlayışımızı kökten değiştirecek bir tehdit mi?

Yorumunuz gönderildi,
onaylandıktan sonra yayımlanacak.