
Intel işlemciler için NetCAT açığı tehlikesi!
NetCAT isimli açık sayesinde hackerlar intel işlemciye sahip cihazlardan ağ üzerinden veri çalabiliyor.
Spectra, Meldtown gibi açıklar ile uzun süre gündemden düşmeyen Intel yeni bir açıkla tekrar kendinden söz ettirdi. Yeni keşfedilen NetCAT açığı sayesinde hackerlar Intel işlemciye sahip cihazlardaki verileri herhangi bir fiziksel erişim olmadan hackleyebiliyor. Bu açık sayesinde bilgisayara herhangi bir zararlı yazılım yüklemeye de gerek kalmadığını belirten siber güvenlik uzmanları aynı ağda bulunan tüm Intel işlemcili cihazlara erişimin mümkün olduğunu açıkladı.
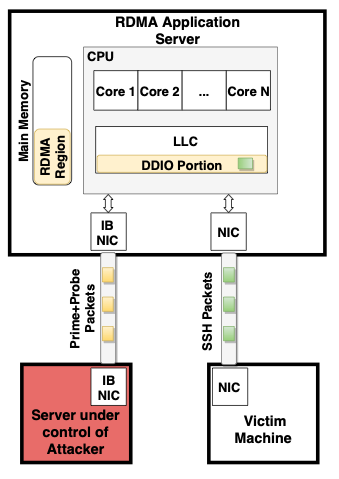
Intel işlemciler, NetCAT açığı ile karşı karşıya
Network Cache ATtack kelimesinin kısaltması olaran NetCAT saldırganların Intel işlemciye sahip kullanıcıların SSH, RDP gibi hassas bilgilerinin elde edilebilmesine olanak sağlıyor. NetCAT açığı Intel işlemcilerdeki önbelleğin ağ üzerinden okunarak verilerin dinlenmesine sebep oluyor.
Amsterdam’daki Vrije Üniversitesi güvenlik araştırmacıları tarafından keşfedilen bu açık CVE-2019-11184 kodu ile yayınlandı. Bu açığın Intel işlemcilerde bulunan DDIO (Data-Direct I/O) özelliğini istismar ederek kullanıldığının altını çizen güvenlik araştırmacıları açığın ağ ve diğer aygıtların Intel önbelleğine erişimi sayesinde ortaya çıktığını belirtti.
DDIO özelliği 2012 yılından itibaren üretilen Intel Xeon E5, E7 ve SP aileleri de dahil olmak üzere sunucu işlemcilerinde aktif olarak geliyor. Remote Direct Memory Access (RDMA) özelliği etkin olan bir cihaza özel oluşturulmuş ağ paketlerinin gönderilerek Trowhammer açığına benzer şekilde çalışıyor. Bir SSH oturumunda klavye tuşlarına her basışınızda bu ağ paketleri doğrudan iletiliyor. Sonuç olarak, bu açığa sahip olan bilgisayardaki SSH oturumunda yazılan her karakter ayrı ayrı dinlenip yazılan cümle belirleniyor.
Güvenlik araştırmacılarının açıklamalarından sonra Intel böyle bir açığın olduğunu kabul etti. Şimdilik DDIO ve RDMA özelliklerini kapatarak saldırganlardan korunulabileceğini belirten Intel ileride bu açık ile ilgili yama olup olmayacağı hakkında herhangi bir açıklama yapmadı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Forumda konuşulanlar
Yorumlar (6)
Amd çöptür diyenler gelsin hele
Bir diğer NSA arka kapısı.
Intel patates gibi işlemci yetiştriyomuş meğer :D
Nereden uyduruyorsunuz bunları anlamıyorum galiba sallıyorsunuz şimdiye kadar etkilenen ya da hisseden HİÇBİR kişi yok komplo teori xD
Olmadığı olmayacağı anlamına gelmez. Zaten basit bir açık olsaydı şimdiye çoktan yamalanırdı.
amd ye cop diyen arkadasi getirin bana :)